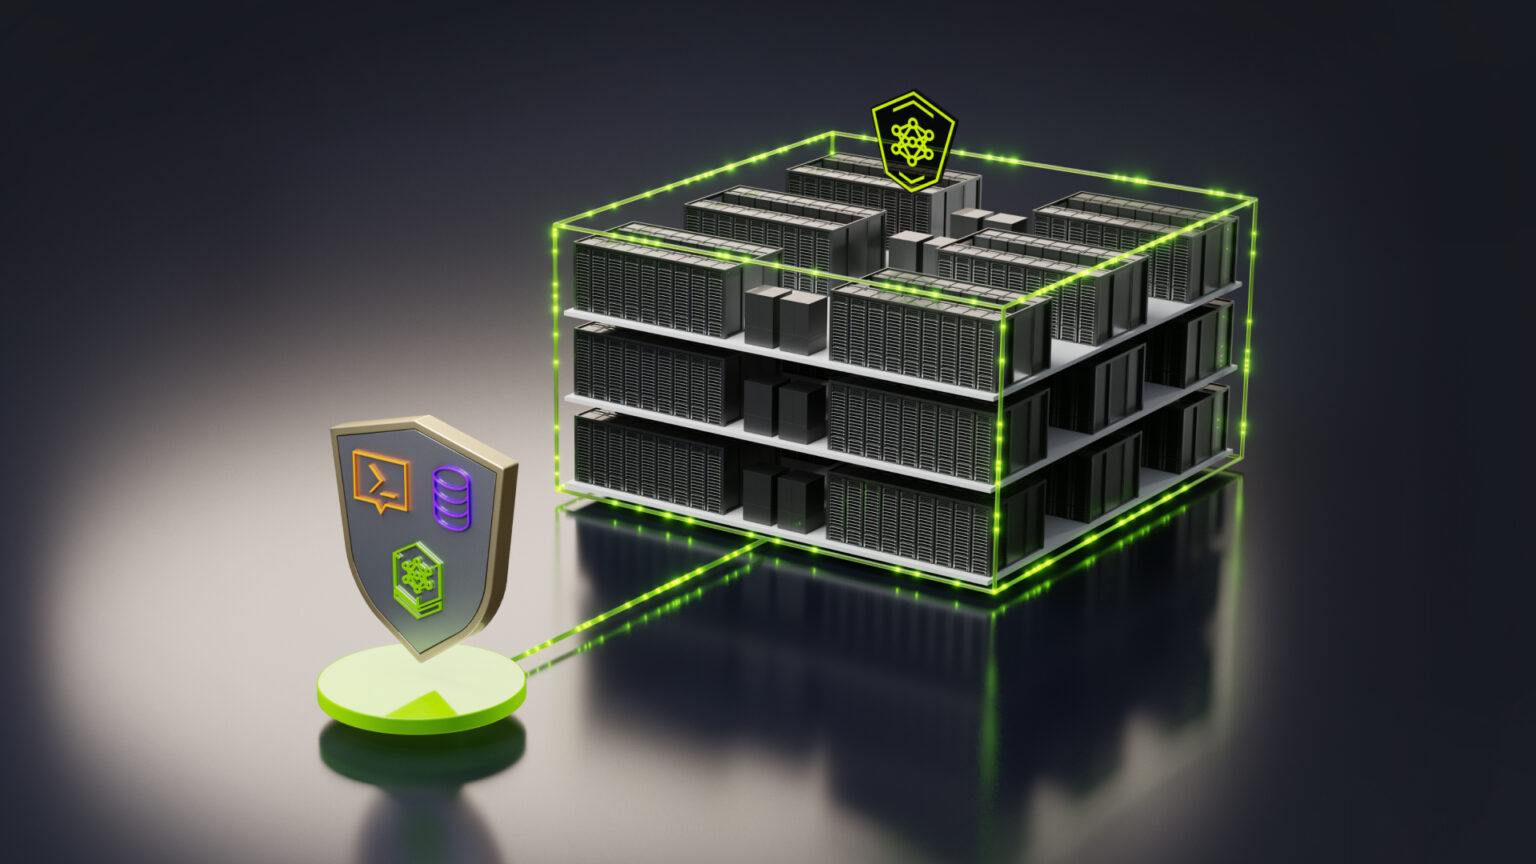
NVIDIA a enrichi la computation confidentielle avec Confidential Bare Metal, une option permettant aux grands développeurs de modèles IA d’exécuter des charges sensibles sur des serveurs dédiés de tiers sans perdre le contrôle de leurs modèles ni de leurs données. Annoncée le 21/10/2026 lors du GTC de Berlin, cette solution voit ses premiers partenaires chez Google Cloud et Cohere, ainsi qu’une liste de fournisseurs de cloud qui supportent déjà ces déploiements, notamment CoreWeave, Microsoft Azure, Nebius et Nscale.
Les points clés de Confidential Bare Metal de NVIDIA en 30 secondes
- NVIDIA intègre Confidential Bare Metal à ses options pour conteneurs Kubernetes et machines virtuelles.
- Elle permet aux développeurs de modèles d’utiliser leur propre logiciel, y compris le système hôte, sur une infrastructure tierce.
- Google Cloud déploiera cette solution sur ses instances A4X Max avec GB300 NVL72, et Cohere prévoit de l’intégrer dans Model Vault.
- Le support est étendu à Grace Blackwell NVL72 et aux systèmes HGX et DGX Rubin NVL8. Aucune date de disponibilité générale n’a encore été annoncée.
La computation confidentielle protège les données durant leur traitement, pas seulement lorsqu’elles sont stockées ou en transit. Elle s’appuie sur des environnements d’exécution de confiance (TEE) supportés par le matériel, de façon à ce que même l’opérateur de l’infrastructure ne puisse accéder à ce qui s’y passe. NVIDIA la présente désormais comme la couche qui sécurise les modèles et les données essentiels aux agents IA, en complément de l’architecture de référence NVIDIA OpenShell, son environnement d’exécution sécurisé pour agents.
Trois façons de déployer avec la même sécurité
L’offre de NVIDIA couvrait déjà les environnements virtualisés avec Confidential Virtual Machines et Kubernetes avec Confidential Containers. Confidential Bare Metal complète le trio, ciblant les serveurs non virtualisés. Ces trois options partagent ce que NVIDIA désigne comme une architecture de sécurité convergente.
Pour les développeurs de modèles tiers, la nouveauté réside dans de nouveaux contrôles de sécurité : protection des données en transit, vérification de l’intégrité de la plateforme et restrictions d’accès au niveau matériel. Grâce à cela, un laboratoire IA peut installer et gérer sa propre pile logicielle, y compris le logiciel hôte et la plateforme, sur une infrastructure NVIDIA accélérée, qu’elle soit dans le cloud public, chez un fournisseur de cloud privé ou une entreprise, tout en gardant la maîtrise de ses modèles et de ses données.
Le support s’étend désormais aux systèmes en rack Grace Blackwell NVL72 et aux systèmes HGX et DGX Rubin NVL8 avec processeur x86. NVIDIA DSX OS, son logiciel pour gérer les usines IA, s’intégrera avec la computation confidentielle comme architecture de référence pour les fournisseurs de cloud, en supportant tous ses modes. Cette semaine, Revista Cloud expliquait comment Fortanix intègre l’IA confidentielle dans Kubernetes avec Confidential Containers.
Google Cloud et Cohere, premiers cas d’usage
Google Cloud étendra Confidential Bare Metal à ses instances A4X Max, basées sur des systèmes NVIDIA GB300 NVL72, combinant un calcul accéléré sans virtualisation avec une protection cryptographique pour les données d’entraînement et la propriété intellectuelle des modèles. Andrés Lagar-Cavilla, ingénieur principal et responsable de la sécurité de l’infrastructure IA chez Google Cloud, a précisé que cette option offre aux laboratoires IA un calcul isolé matériellement et une protection cryptographique de bout en bout. Les instances A4X protègent la confidentialité des données utilisateur et des modèles sans compromis sur la performance. Google n’a pas encore communiqué de date de lancement.
Cohere prévoit d’intégrer Confidential Bare Metal dans Cohere Model Vault, utilisant des environnements d’exécution de confiance pour étendre la sécurité matérielle jusqu’à la GPU, garantissant que modèles et données restent protégés en mémoire et lors des interconnexions durant l’exécution. Phil Blunsom, directeur technique de Cohere, insiste sur la confiance accordée par les entreprises à Cohere pour faire des inférences sécurisées et confidentielles.
Quels clouds et fabricants proposent cette solution ?
NVIDIA cite CoreWeave, Firmus, GMI Cloud, Google Cloud, IREN, Lambda, Microsoft Azure Infrastructure, Nebius, Nscale et Vultr comme fournisseurs supportant le déploiement via sa solution de computation confidentielle. Parmi les fabricants, Cisco, Dell Technologies, HPE, Lenovo, Supermicro et Bull proposeront ces capacités à travers des systèmes NVIDIA-Certified.
L’annonce ne précise pas les prix ni les performances, et indique que Confidential Bare Metal sera disponible via des fournisseurs partenaires, sans date de disponibilité généralisée. L’intégration avec Cohere est en planification, mais pas encore en cours. Pour approfondir le sujet, Revista Cloud a publié une guide sur la computation confidentielle, et news.ai explique comment NVIDIA étend Agent Toolkit, intégrant OpenShell.
Questions fréquemment posées
Qu’est-ce que NVIDIA Confidential Bare Metal ?
C’est une option de computation confidentielle proposée par NVIDIA pour des serveurs non virtualisés, permettant aux développeurs de modèles d’exécuter des charges sensibles sur une infrastructure de tiers tout en conservant la maîtrise de leurs modèles et de leurs données.
En quoi diffère-t-elle de Confidential Containers et Confidential VMs ?
Les trois solutions reposent sur une architecture de sécurité commune, mais chaque une couvre un type d’environnement : serveurs physiques sans virtualisation, Kubernetes ou machines virtuelles.
Quelles clouds proposent la computation confidentielle NVIDIA ?
CoreWeave, Firmus, GMI Cloud, Google Cloud, IREN, Lambda, Microsoft Azure, Nebius, Nscale et Vultr.
Quel matériel est compatible ?
Selon NVIDIA, les systèmes Grace Blackwell NVL72 ainsi que les systèmes HGX et DGX Rubin NVL8 équipés de processeurs x86.
Sources :