Étiquette : avec

Le prix de la mémoire frappe le marché latino-américain des smartphones

Le prix de la mémoire frappe le marché latino-américain des smartphones

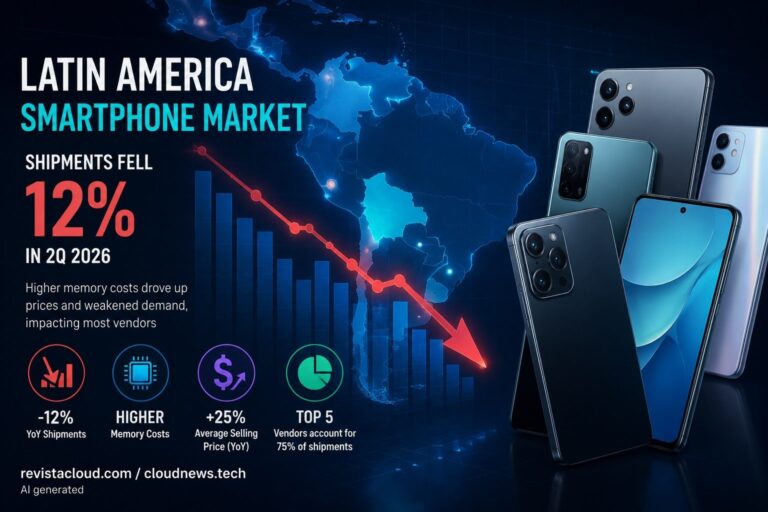
Le marché latino-américain des smartphones a connu une forte contraction au deuxième trimestre de 2026. Les fabricants ont distribué 30,3 millions d’appareils, soit une baisse de 12 % par rapport à l’année précédente, selon les estimations d’Omdia. La hausse des prix des mémoires DRAM et NAND commence à se répercuter sur les prix de vente, impactant particulièrement les modèles économiques. Samsung a été la grande exception parmi les principaux fabricants, augmentant ses expéditions de 9 %. Les clés du marché des smartphones en Amérique latine en 30 secondes Les expéditions ont chuté de 12 % en glissement annuel, atteignant 30,3 millions d’unités au deuxième trimestre. Omdia relie cette baisse à la hausse des coûts des DRAM et NAND, et à
Cato Networks crée un portefeuille de licences SASE pour que les MSP desservent les PME

Cato Networks crée un portefeuille de licences SASE pour que les MSP desservent les PME

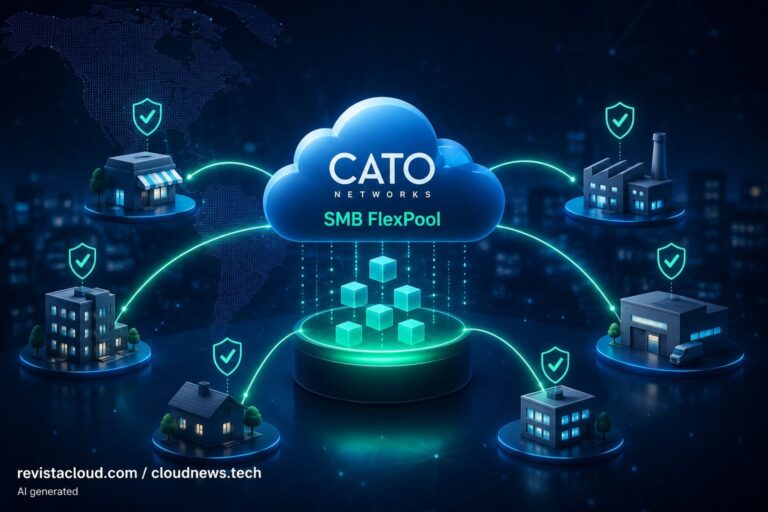
Cato Networks a introduit SMB FlexPool, un nouveau modèle destiné aux fournisseurs de services gérés (MSP) et aux opérateurs souhaitant commercialiser des services SASE auprès de petites et moyennes entreprises. La principale innovation concerne les licences : au lieu de gérer séparément chaque nouveau client avec Cato, le fournisseur acquiert une capacité commune qu’il pourra ensuite distribuer et réassigner entre les PME intégrées à son offre. Les points clés de Cato SMB FlexPool en 30 secondes SMB FlexPool permet aux MSP d’acquérir un pool de licences partagées, répartissable progressivement entre différents clients. Le fournisseur peut créer des comptes et activer des services en autoservice, sans nécessiter une nouvelle transaction de licences pour chaque déploiement. La capacité peut être réaffectée entre

F5 accélère le déploiement virtuel pour prévenir les attaques avant de corriger le code

F5 accélère le déploiement virtuel pour prévenir les attaques avant de corriger le code

F5 a renforcé les capacités de sécurité de sa plateforme pour bloquer les tentatives d’exploitation lorsqu’une vulnérabilité n’a pas encore reçu de correctif définitif. La société intègre la détection d’anomalies, l’intelligence artificielle basée sur des agents et de nouvelles fonctionnalités de patching virtuel à son Web Application Firewall (WAF), afin de réduire le délai entre la détection d’une faille et la protection effective du service. Les clés du nouveau patching virtuel de F5 en 30 secondes F5 renforce son WAF avec détection d’anomalies, apprentissage automatique et intelligence de menace basée sur des agents. Le patching virtuel permet de bloquer certaines voies d’exploitation sans modifier immédiatement le code vulnérable. Lors de tests internes, F5 affirme avoir atteint une efficacité de détection

AMD vise une DRAM 3D jusqu'à 17 fois plus efficace que la HBM

AMD vise une DRAM 3D jusqu’à 17 fois plus efficace que la HBM

AMD a quantifié le potentiel d’une des technologies qui pourrait révolutionner la mémoire des futurs accélérateurs d’intelligence artificielle. La société estime qu’une architecture DRAM 3D connectée par hybrid bonding pourrait être jusqu’à 17 fois plus efficace énergétiquement qu’une pile HBM basée sur des micro-bumps. Cette approche s’avère séduisante pour les systèmes où le déplacement des données consomme de plus en plus d’énergie, bien que d’importants défis thermiques, de fabrication et de fiabilité empêchent encore de parler d’une substitution imminente du HBM. Les clés de la DRAM 3D en 20 secondes AMD estime une efficacité énergétique jusqu’à 17 fois supérieure par rapport au HBM avec micro-bumps. La proposition rapproche physiquement la DRAM du processeur via des connexions en cuivre beaucoup plus

Vulnérabilité critique dans Proxmox VE : comment la vérifier et protéger l'environnement

Vulnérabilité critique dans Proxmox VE : comment la vérifier et protéger l’environnement

Une vulnérabilité critique d’authentification dans les versions anciennes de Proxmox VE permet à un attaquant pouvant atteindre l’interface d’administration d’essayer d’obtenir un accès sans connaître le mot de passe du compte. Ce problème, identifié sous le nom de CVE-2023-54391, concerne certaines versions de libpve-access-control et constitue également un rappel important pour revoir un aspect encore plus crucial que le simple patch : Proxmox, VMware vCenter et toute autre interface de gestion d’infrastructure doivent idéalement rester hors de portée du public, autant que possible. Les essentiels de la vulnérabilité Proxmox VE en 30 secondes Le CVE-2023-54391 impacte libpve-access-control depuis la version 7.0-7 jusqu’aux versions antérieures à 8.0.4. En certaines conditions, il peut être évité de vérifier le mot de passe d’un

Le secteur rejette le décret sur les centres de données en raison de ses exigences en matière d'énergie renouvelable

Le secteur rejette le décret sur les centres de données en raison de ses exigences en matière d’énergie renouvelable

Le projet de décret royal visant à réguler la durabilité, l’efficacité, la résilience et la souveraineté numérique des centres de données a suscité une vive controverse parmi les opérateurs et les associations énergétiques. Le point central concerne l’obligation de couvrir au moins 80 % de la consommation avec de la nouvelle génération renouvelable, en horaire réel. Cette exigence intervient alors que l’APPA Renovables déplore que l’Espagne ne tire pas pleinement parti d’environ 25 % de l’électricité qu’elle pourrait produire avec ces technologies. Le texte est encore en consultation publique et pourrait être modifié avant son adoption. Les points clés du nouveau décret sur les centres de données en 20 secondes Ce débat intervient à un moment particulièrement sensible pour l’Espagne.

Le prix de la mémoire frappe le marché latino-américain des smartphones

Le prix de la mémoire frappe le marché latino-américain des smartphones

Le marché latino-américain des smartphones a connu une forte contraction au deuxième trimestre de 2026. Les fabricants ont distribué 30,3 millions d’appareils, soit une baisse de 12 % par rapport à l’année précédente, selon les estimations d’Omdia. La hausse des prix des mémoires DRAM et NAND commence à se répercuter sur les prix de vente, impactant particulièrement les modèles économiques. Samsung a été la grande exception parmi les principaux fabricants, augmentant ses expéditions de 9 %. Les clés du marché des smartphones en Amérique latine en 30 secondes Les expéditions ont chuté de 12 % en glissement annuel, atteignant 30,3 millions d’unités au deuxième trimestre. Omdia relie cette baisse à la hausse des coûts des DRAM et NAND, et à
Cato Networks crée un portefeuille de licences SASE pour que les MSP desservent les PME

Cato Networks crée un portefeuille de licences SASE pour que les MSP desservent les PME

Cato Networks a introduit SMB FlexPool, un nouveau modèle destiné aux fournisseurs de services gérés (MSP) et aux opérateurs souhaitant commercialiser des services SASE auprès de petites et moyennes entreprises. La principale innovation concerne les licences : au lieu de gérer séparément chaque nouveau client avec Cato, le fournisseur acquiert une capacité commune qu’il pourra ensuite distribuer et réassigner entre les PME intégrées à son offre. Les points clés de Cato SMB FlexPool en 30 secondes SMB FlexPool permet aux MSP d’acquérir un pool de licences partagées, répartissable progressivement entre différents clients. Le fournisseur peut créer des comptes et activer des services en autoservice, sans nécessiter une nouvelle transaction de licences pour chaque déploiement. La capacité peut être réaffectée entre

F5 accélère le déploiement virtuel pour prévenir les attaques avant de corriger le code

F5 accélère le déploiement virtuel pour prévenir les attaques avant de corriger le code

F5 a renforcé les capacités de sécurité de sa plateforme pour bloquer les tentatives d’exploitation lorsqu’une vulnérabilité n’a pas encore reçu de correctif définitif. La société intègre la détection d’anomalies, l’intelligence artificielle basée sur des agents et de nouvelles fonctionnalités de patching virtuel à son Web Application Firewall (WAF), afin de réduire le délai entre la détection d’une faille et la protection effective du service. Les clés du nouveau patching virtuel de F5 en 30 secondes F5 renforce son WAF avec détection d’anomalies, apprentissage automatique et intelligence de menace basée sur des agents. Le patching virtuel permet de bloquer certaines voies d’exploitation sans modifier immédiatement le code vulnérable. Lors de tests internes, F5 affirme avoir atteint une efficacité de détection

AMD vise une DRAM 3D jusqu'à 17 fois plus efficace que la HBM

AMD vise une DRAM 3D jusqu’à 17 fois plus efficace que la HBM

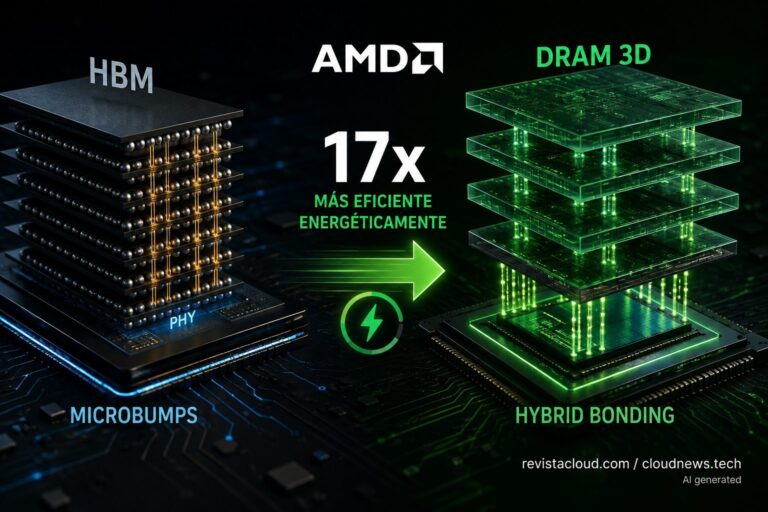
AMD a quantifié le potentiel d’une des technologies qui pourrait révolutionner la mémoire des futurs accélérateurs d’intelligence artificielle. La société estime qu’une architecture DRAM 3D connectée par hybrid bonding pourrait être jusqu’à 17 fois plus efficace énergétiquement qu’une pile HBM basée sur des micro-bumps. Cette approche s’avère séduisante pour les systèmes où le déplacement des données consomme de plus en plus d’énergie, bien que d’importants défis thermiques, de fabrication et de fiabilité empêchent encore de parler d’une substitution imminente du HBM. Les clés de la DRAM 3D en 20 secondes AMD estime une efficacité énergétique jusqu’à 17 fois supérieure par rapport au HBM avec micro-bumps. La proposition rapproche physiquement la DRAM du processeur via des connexions en cuivre beaucoup plus

Vulnérabilité critique dans Proxmox VE : comment la vérifier et protéger l'environnement

Vulnérabilité critique dans Proxmox VE : comment la vérifier et protéger l’environnement

Une vulnérabilité critique d’authentification dans les versions anciennes de Proxmox VE permet à un attaquant pouvant atteindre l’interface d’administration d’essayer d’obtenir un accès sans connaître le mot de passe du compte. Ce problème, identifié sous le nom de CVE-2023-54391, concerne certaines versions de libpve-access-control et constitue également un rappel important pour revoir un aspect encore plus crucial que le simple patch : Proxmox, VMware vCenter et toute autre interface de gestion d’infrastructure doivent idéalement rester hors de portée du public, autant que possible. Les essentiels de la vulnérabilité Proxmox VE en 30 secondes Le CVE-2023-54391 impacte libpve-access-control depuis la version 7.0-7 jusqu’aux versions antérieures à 8.0.4. En certaines conditions, il peut être évité de vérifier le mot de passe d’un

Le secteur rejette le décret sur les centres de données en raison de ses exigences en matière d'énergie renouvelable

Le secteur rejette le décret sur les centres de données en raison de ses exigences en matière d’énergie renouvelable

Le projet de décret royal visant à réguler la durabilité, l’efficacité, la résilience et la souveraineté numérique des centres de données a suscité une vive controverse parmi les opérateurs et les associations énergétiques. Le point central concerne l’obligation de couvrir au moins 80 % de la consommation avec de la nouvelle génération renouvelable, en horaire réel. Cette exigence intervient alors que l’APPA Renovables déplore que l’Espagne ne tire pas pleinement parti d’environ 25 % de l’électricité qu’elle pourrait produire avec ces technologies. Le texte est encore en consultation publique et pourrait être modifié avant son adoption. Les points clés du nouveau décret sur les centres de données en 20 secondes Ce débat intervient à un moment particulièrement sensible pour l’Espagne.