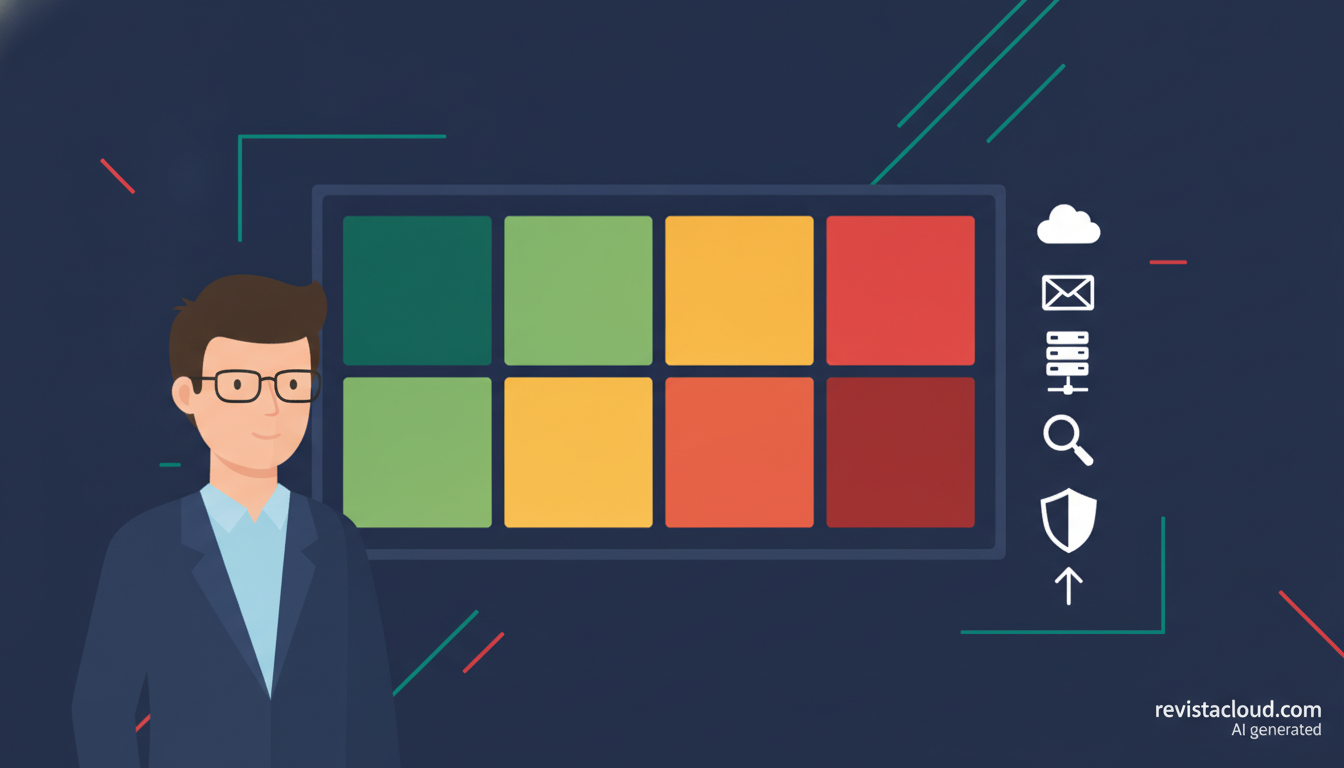
Depuis cette semaine, Kaspersky lance le Cyber Risk Heatmap, un auto-diagnostic gratuit qui, après un questionnaire d’environ 10 minutes, indique à une entreprise dans quelles sont ses six principales zones de vulnérabilité en matière de sécurité, notamment dans le cloud et la gestion des charges de travail. Cet outil, annoncé le 19/10/2026, génère une carte de chaleur, une note globale et un rapport PDF contenant des recommandations. Toutefois, la société précise qu’il ne remplace pas un audit technique.
Les points clés du Cyber Risk Heatmap de Kaspersky en 30 secondes
- Un questionnaire en ligne, gratuit, à remplir en environ 10 minutes.
- Évalue la sécurité des personnes et des terminaux, les courriels et réseaux, le cloud et les charges de travail, la surface d’attaque, la surveillance et la recherche, ainsi que la gestion des incidents.
- Fournit une carte de chaleur par domaine, une note globale, et un rapport PDF avec recommandations.
- Kaspersky ne divulgue pas la méthode de calcul de la note ni le cadre de référence utilisé.
- Ne remplace pas un test d’intrusion ni une analyse de vulnérabilités.
Pour un responsable des systèmes ou de l’infrastructure, l’intérêt réside dans la première vision claire des points faibles de l’organisation, afin de guider les investissements. Dans un contexte de plus en plus réparti entre centres de données privés, cloud privé et services cloud public, il n’est pas toujours évident de savoir quel domaine est le plus vulnérable. Un tel exercice peut servir à amorcer une discussion avec la direction ou un fournisseur.
Six domaines, de la formation des employés à la réponse aux incidents
Le questionnaire divise la sécurité de l’entreprise en six blocs : deux liés à l’exposition quotidienne – les individus et leurs appareils, ainsi que les courriels et réseaux, principaux vecteurs de phishing ; deux autres portant sur l’infrastructure – le cloud et les charges de travail, ainsi que la surface d’attaque, c’est-à-dire ce que l’organisation rend accessible depuis Internet. Enfin, les deux derniers concerent la capacité à réagir : la surveillance et la recherche d’activité suspecte, ainsi que la gestion des incidents en cas de problème.
En réponse, l’outil dresse une carte de chaleur personnalisée indiquant le niveau de risque potentiel dans chaque domaine, fournit une note globale, et livre un rapport PDF, également gratuit, avec des conclusions et recommandations concrètes. Kaspersky n’indique pas comment chaque réponse est pondérée ni si l’évaluation s’appuie sur des cadres comme le NIST CSF ou MITRE ATT&CK ; la note sert donc surtout à comparer les domaines au sein de l’entreprise plutôt qu’à les confronter à d’autres.
Ce qu’un questionnaire ne peut pas mesurer
Kaspersky assume explicitement ses limites : le Cyber Risk Heatmap constitue une évaluation sommaire et ne remplace pas les tests d’intrusion, analyses de vulnérabilités, évaluations de compromission ou audits approfondis. La différence est notable, notamment pour l’infrastructure : un questionnaire recueille ce que l’entreprise déclare posséder, comme les sauvegardes, la segmentation réseau ou la centralisation des logs, mais ne vérifie pas si ces sauvegardes sont restaurables, si la segmentation est bien appliquée ou si les logs sont régulièrement examinés.
Il faut donc considérer le résultat comme une liste de priorités, non comme une attestation de conformité. Les entités soumises à la directive NIS2, qui oblige à aller au-delà du simple pare-feu (voir ici), devront de toute façon procéder à des évaluations de risque plus formelles et documentées que cette autoévaluation de dix minutes.
Il convient également de se rappeler qui est derrière cet outil : un fabricant qui commercialise des produits pour couvrir ces mêmes six domaines, comme la gamme Next, récemment élargie avec des modules pour PME. Il est prudent de comparer les recommandations du rapport avec d’autres sources avant de prendre des décisions d’achat.
Yana Shevchenko, responsable marketing des produits pour entreprises chez Kaspersky, résume ainsi : « une cybersécurité renforcée commence par une connaissance claire des priorités ». Le média spécialisé opensecurity.es a également analysé ce que le Cyber Risk Heatmap propose et n’offre pas.
Questions fréquentes
Qu’est-ce que le Cyber Risk Heatmap de Kaspersky ?
Il s’agit d’un auto-diagnostic gratuit en ligne qui, via un questionnaire d’environ 10 minutes, évalue le risque potentiel d’une entreprise dans six domaines de cybersécurité.
L’évaluation couvre-t-elle le cloud ?
Oui, le cloud et les charges de travail font partie des six domaines, aux côtés des terminaux, courriels, réseaux, surface d’attaque, surveillance et gestion des incidents.
Ce dispositif permet-il de respecter NIS2 ?
Pas à lui seul. Il s’agit d’une évaluation sommaire, et Kaspersky précise qu’elle ne remplace pas des audits ou analyses techniques approfondies.
Quels résultats obtient-on à l’issue du questionnaire ?
Une carte de chaleur par domaine, une note de risque globale, et un rapport PDF gratuit comportant des conclusions et recommandations concrètes.
Sources :