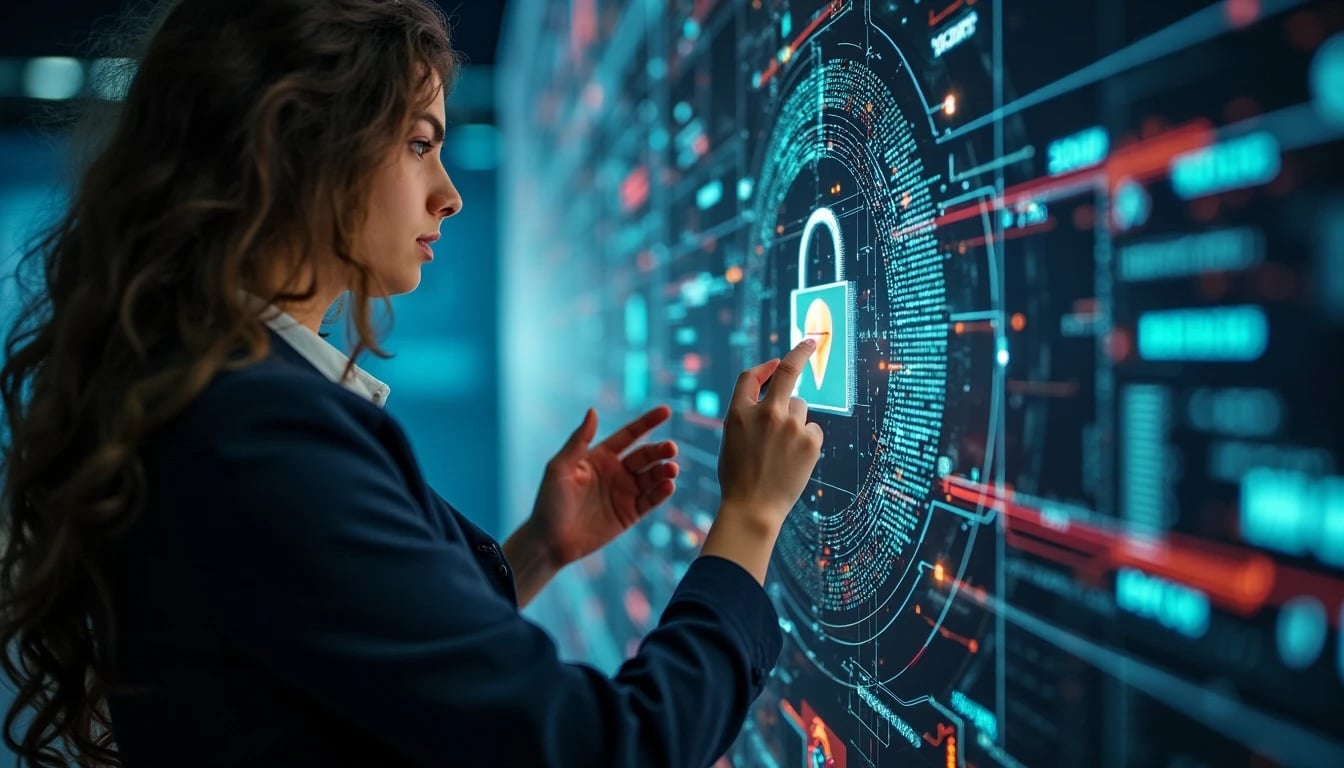
Sophos a annoncé la disponibilité générale de Sophos AI Defense, une solution de cybersécurité conçue pour détecter quels outils d’intelligence artificielle (IA) sont utilisés par les employés et les applications d’une organisation. Cela inclut également ceux non autorisés par le service informatique. La plateforme permet d’identifier cette activité et d’appliquer en temps réel des politiques de sécurité afin de réduire le risque d’exposition de données sensibles ou d’utilisation de services d’IA non conformes aux règles internes.
Les points clés de Sophos AI Defense en 20 secondes
- Sophos AI Defense est désormais disponible pour aider les entreprises à surveiller l’utilisation des outils et agents d’IA.
- La solution vise à détecter les applications non autorisées, aussi appelées shadow AI.
- Elle combine des signaux provenant de l’appareil, du réseau, de l’identité et du navigateur pour repérer l’activité liée à l’IA.
- Ses contrôles peuvent analyser instructions, fichiers envoyés et autres interactions pour prévenir les fuites d’informations.
- Les activités sont intégrées à Sophos Fusion ainsi qu’aux flux de travail de Sophos XDR et Sophos MDR.
L’expansion de l’intelligence artificielle générative et des agents capables d’exécuter des tâches en parallèle crée un nouveau défi pour les équipes de sécurité. Les employés peuvent recourir à des outils externes pour rédiger des documents, analyser des données ou automatiser des processus, sans que l’entreprise ait une vision complète des services utilisés ni des données qu’ils partagent.
Ce phénomène est qualifié de shadow AI ou intelligence artificielle en coulisses. Le problème ne se limite pas à l’utilisation d’applications non approuvées par l’organisation. Il inclut aussi des agents et services connectés aux systèmes d’entreprise pouvant accéder à des informations sensibles ou effectuer des opérations sans contrôle adéquat.
Sophos présente sa nouvelle solution comme un moyen d’obtenir une visibilité sur cette activité et de poser des limites, sans obliger les entreprises à gérer une plateforme de sécurité indépendante pour chaque environnement.
Visibilité sur les outils d’IA et les données qu’ils utilisent
Sophos AI Defense collecte des signaux issus de divers points de l’infrastructure technologique pour identifier l’activité liée à l’IA. La société mentionne quatre axes principaux : les appareils, le réseau, les systèmes d’identité et le navigateur.
La plateforme analyse qui réalise une action, comment elle se comporte et quelles données sont impliquées. Avec ces informations, elle tente de différencier l’utilisation normale des applications de celles susceptibles de violer les politiques internes ou de représenter un risque pour l’organisation.
L’objectif est de répondre à trois questions que, selon Sophos, il reste difficile de solutionner dans beaucoup d’entreprises : quelles sont les outils d’IA en activité, quelles données y sont introduites et si cet usage respecte les règles établies.
La solution intègre des contrôles en temps réel pour inspecter les instructions écrites pour les modèles, les fichiers téléchargés et d’autres interactions avec les outils d’IA. Ces mécanismes visent à empêcher toute fuite d’informations sensibles hors des systèmes d’entreprise sans autorisation.
L’éditeur ne précise pas tous les outils compatibles, ni les critères exacts de détection ou les limites techniques de ces contrôles. Les organisations intéressées devront donc consulter la documentation officielle pour voir comment cette solution s’adapte à leurs applications, navigateurs, systèmes d’identité et politiques de gestion des données.
Intégration avec Sophos Fusion, XDR et MDR
Une fonctionnalité clé est l’intégration avec Sophos Fusion, le système de défense cybernétique de l’entreprise. L’activité détectée par AI Defense peut être transférée vers les flux de travail de Sophos XDR et Sophos MDR.
XDR, signifiant Extended Detection and Response, rassemble des solutions qui croisent des informations provenant de différentes sources pour détecter et enquêter sur des menaces. MDR, ou Managed Detection and Response, désigne des services gérés où des spécialistes surveillent la sécurité et aident à analyser et répondre aux incidents.
Cette intégration vise à éviter aux responsables de la sécurité de devoir basculer entre outils déconnectés pour comprendre la situation. Les données d’utilisation de l’IA peuvent ainsi être intégrées aux processus d’enquête et de réaction déjà employés par les équipes de sécurité ou les fournisseurs de services gérés.
Elle s’adresse aussi aux entreprises disposant de ressources limitées en sécurité informatique, ainsi qu’aux prestataires de services gérés (MSP), qui peuvent offrir ces capacités à leurs clients. Sophos souligne que l’intégration avec Fusion facilite l’activation de contrôles de sécurité pour l’IA, sans nécessiter la gestion d’une plateforme supplémentaire.
Toutefois, l’efficacité de cette protection dépendra de la configuration, des applications surveillées et des politiques établies par chaque organisation. Détecter un outil non autorisé n’est que la première étape : il faut aussi définir ce qui est permis, quelles informations peuvent être partagées, et quelles actions doivent être bloquées ou vérifiées.
Sophos met en garde contre l’augmentation des risques liés à l’IA
La société accompagne ce lancement avec des données sur l’utilisation non autorisée d’outils et agents d’IA. Selon les sources citées dans son communiqué, 69 % des responsables de la cybersécurité interrogés suspectent que leurs employés utilisent des agents ou outils d’IA non autorisés, ou en ont la preuve.
Une autre enquête, commandée par Token Security à la Cloud Security Alliance, indique que 82 % des organisations participantes avaient découvert des agents d’IA en shadow lors de l’année précédente. Par ailleurs, une étude de Komprise publiée en juin 2025 indique que 90 % des responsables IT interrogés s’inquiètent des risques liés à ce type d’activité.
Ces chiffres proviennent d’études distinctes, avec des méthodologies et échantillons différents ; ils ne doivent pas être considérés comme une seule mesure du marché ni comme des pourcentages directement comparables. Ils illustrent néanmoins une inquiétude croissante des responsables technologiques face au manque de visibilité et de contrôle sur l’utilisation de l’IA en entreprise.
Sophos cite également des recherches de son équipe Sophos X-Ops sur des activités malveillantes liées à ces technologies. Parmi les cas identifiés, figurent un attaquant ayant utilisé des agents d’IA au sein du réseau d’un client pour créer et tester près de 80 modules de malware, la vente de clés API pour des modèles avancés, ou encore des techniques pour contourner les restrictions des systèmes d’IA.
La société rappelle aussi une prévision d’IDC publiée en mai 2025, estimant la présence de 1,3 milliard d’agents d’IA d’ici 2028. Il s’agit d’une projection, non d’un chiffre confirmé actuellement.
L’objectif du lancement de Sophos AI Defense est de répondre à cette réalité en combinant visibilité, politiques d’usage et contrôles en temps réel. La solution est dès à présent accessible, mais son efficacité pour chaque organisation dépendra des capacités qu’elle souhaite protéger et de la façon dont elle intégrera cet outil dans sa stratégie de sécurité.
Questions fréquentes
Qu’est-ce que Sophos AI Defense ?
Il s’agit d’une solution de cybersécurité qui permet d’identifier l’utilisation d’outils et agents d’intelligence artificielle dans une organisation, tout en appliquant des contrôles pour réduire les risques associés.
Que signifie shadow AI ?
Le shadow AI désigne l’utilisation d’applications, de services ou d’agents d’IA sans l’approbation ou la supervision adéquate de l’organisation. Cela peut entraîner des risques si des données sensibles sont partagées ou si des permissions sont données sans contrôle.
Comment Sophos AI Defense s’intègre-t-elle avec d’autres solutions ?
La solution fonctionne via Sophos Fusion et peut transférer l’activité détectée vers les flux de travail de Sophos XDR et Sophos MDR pour faciliter leur investigation et réponse.
Sophos AI Defense est-elle disponible ?
Oui. Sophos a annoncé sa mise à disposition générale. Les entreprises doivent consulter la documentation officielle pour connaître les exigences, les fonctionnalités compatibles et les conditions commerciales.
Les centres de données sont aussi des cibles militaires : comment protéger vos fichiers si le cloud tombe