Le risque informatique continue de s’exprimer en couleurs lorsque le conseil demande des euros
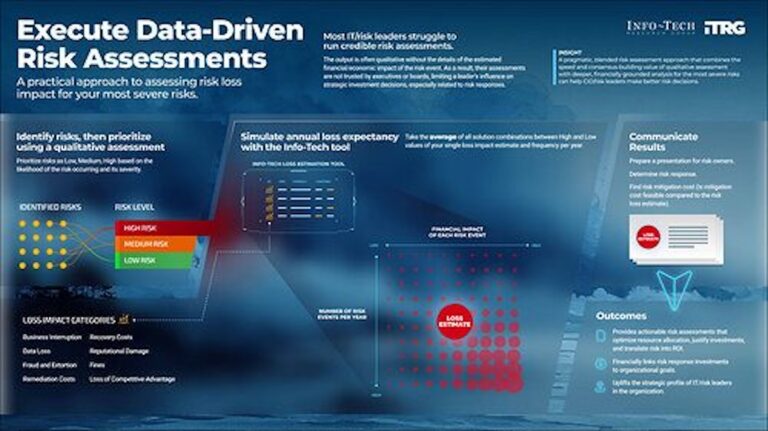
De nombreuses entreprises continuent d’évaluer leurs risques technologiques à l’aide d’étiquettes telles que élevé, moyen ou faible. Si ce système est utile pour classer les menaces, il est beaucoup moins pertinent lorsque un CIO ou un CISO doit défendre devant la direction un investissement de plusieurs centaines de milliers d’euros. Une nouvelle analyse du groupe Info-Tech Research propose de faire évoluer ces évaluations vers une modélisation qui traduit les principaux risques en pertes économiques estimées, en fréquence et en exposition annuelle. Les clés de l’évaluation financière du risque informatique en 20 secondes Info-Tech remet en question les matrices traditionnelles basées uniquement sur des catégories de risque élevé, moyen ou faible. Elle suggère de quantifier économiquement les risques prioritaires, sans nécessairement