NVIDIA a présenté Open Agent Safety Platform, une architecture ouverte qui repousse les limites de la sécurité des agents d’intelligence artificielle, allant au-delà du seul modèle et de l’application qui les exécute. La solution combine OpenShell, un runtime open source qui applique des politiques lors de l’exécution, avec Sentry, un modèle de référence utilisant les DPU BlueField-4 pour surveiller l’activité des agents depuis une couche indépendante.
Les clés pour des agents IA sécurisés en 30 secondes
- NVIDIA associe OpenShell et Sentry pour contrôler les agents depuis le logiciel jusqu’à l’infrastructure qui supporte leurs tâches.
- OpenShell crée des environnements isolés et impose des politiques sur ce que chaque agent peut faire, indépendamment du modèle utilisé.
- Sentry ajoute une supervision hors bande via BlueField-4, avec la capacité de détecter et de mettre en quarantaine les agents dépassant leurs limites.
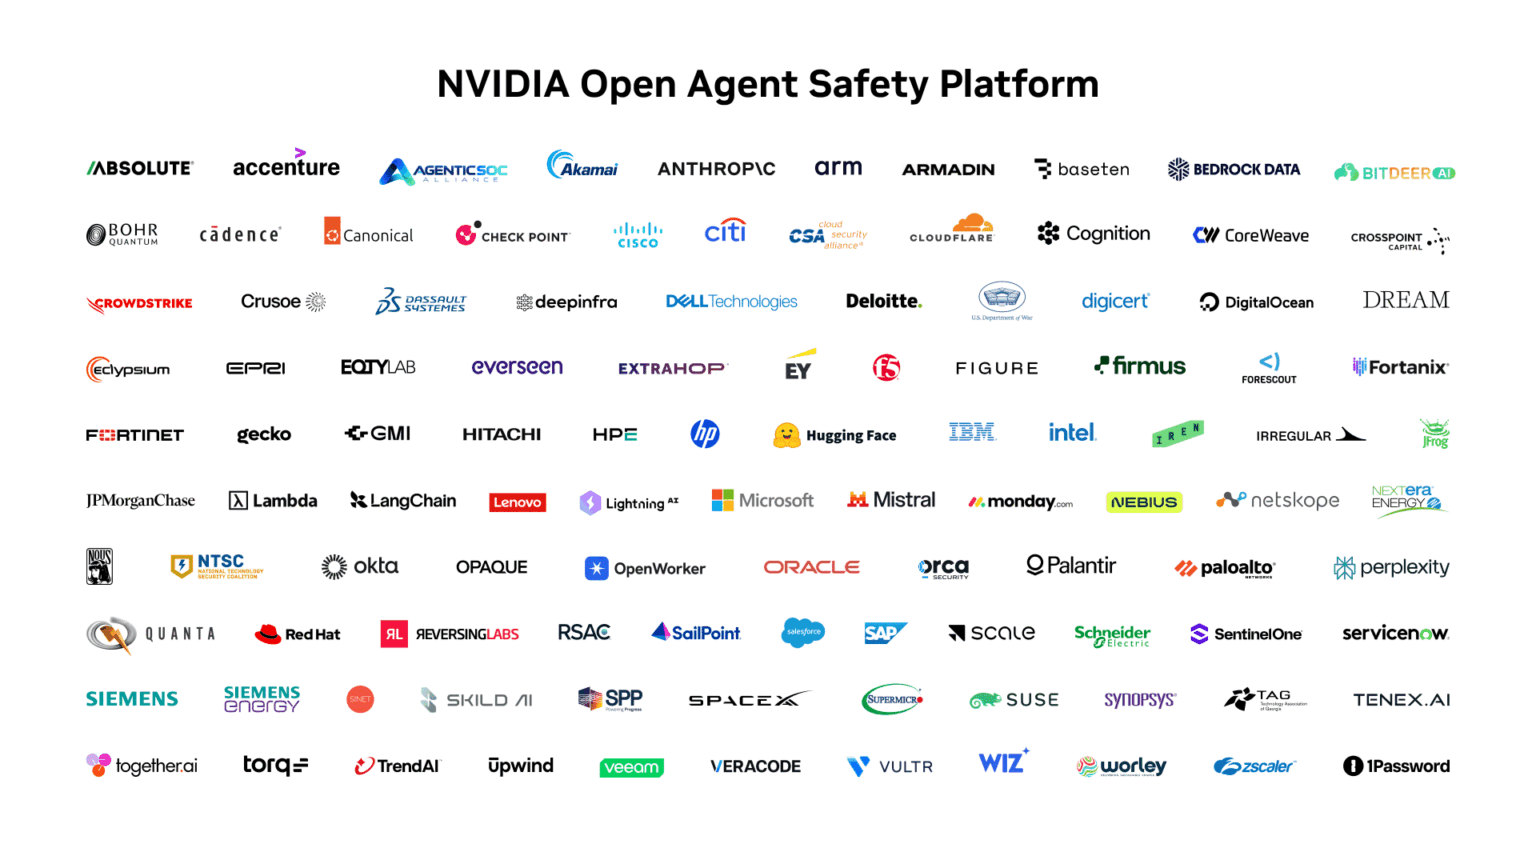
- Plus de 100 organisations ont rejoint cette plateforme, parmi lesquelles Anthropic, Microsoft, Cisco, CrowdStrike, SAP, Salesforce, Red Hat et Palo Alto Networks.
- OpenShell est open source et peut être étendu à des plateformes tierces, y compris celles basées sur Arm et Intel.
Ce mouvement répond à une problématique de plus en plus pressante : un agent d’IA ne se limite pas à générer une réponse. Il peut accéder à des fichiers, utiliser des outils, exécuter du code, consulter des services, gérer des identifiants ou interagir avec des systèmes d’entreprise. Lorsqu’il dispose d’autonomie pendant des heures ou des jours, une sécurité basée uniquement sur les instructions du modèle devient insuffisante.
NVIDIA propose une autre architecture. L’agent peut décider de ses actions, mais l’infrastructure doit déterminer ce qui est permis. La société place ce contrôle hors du modèle et, avec Sentry, également hors de l’environnement d’exécution lui-même.
OpenShell : le sandbox comme première ligne de défense
Ce logiciel est NVIDIA OpenShell, un runtime open source conçu pour exécuter des agents autonomes dans des environnements isolés.
Son rôle est d’établir une frontière entre l’agent et les ressources du système. Les politiques peuvent contrôler l’accès aux fichiers, les connexions réseau ou les processus que l’agent peut exécuter. L’objectif est que ces restrictions ne dépendent pas uniquement de l’invite de commande ou des instructions reçues par le modèle.
C’est une différence cruciale. Un agent peut recevoir l’ordre de ne pas accéder à certains identifiants, mais cette instruction appartient au même espace logique dans lequel le modèle prend ses décisions. OpenShell cherche à transférer cette restriction à un niveau externe que l’agent ne pourra simplement pas modifier en changeant son comportement.
NVIDIA a déjà intégré OpenShell dans sa stratégie logicielle pour agents, et il est maintenant partie intégrante d’une plateforme de sécurité plus large. Le projet est open source et compatible avec des modèles ouverts ou propriétaires.
La société souligne aussi son intégration avec NVIDIA Vera, sa CPU conçue pour des charges de travail IA orientée agents. Toutefois, OpenShell n’est pas limité à ce matériel. NVIDIA précise que le logiciel peut être déployé sur des plateformes tierces, notamment celles basées sur Arm et Intel.
Cela permet de différencier deux concepts souvent liés mais distincts : utiliser OpenShell (software open source) et utiliser du hardware NVIDIA. Le premier est un logiciel ouvert ; le second fait partie de l’architecture d’infrastructure proposée par NVIDIA.
Sentry : le contrôle jusqu’à l’infrastructure
L’élément le plus innovant de cette proposition est NVIDIA Sentry.
Sentry est un modèle de référence pour un système de supervision hors bande, fonctionnant grâce aux NVIDIA BlueField-4 DPU. Une DPU, ou Data Processing Unit, est un processeur spécialisé chargé de décharger et de contrôler certaines fonctions d’infrastructure, principalement celles liées aux réseaux, au stockage et à la sécurité.
Dans ce cas, NVIDIA exploite cette position pour créer une couche de supervision indépendante.
Sentry peut inspecter les requêtes et réponses des agents, vérifier leur identité, générer de la télémétrie et appliquer des politiques d’accès aux données, outils, API et services. La technologie s’appuie sur NVIDIA DOCA, la plateforme logicielle de la société pour ses DPU.
NVIDIA affirme que Sentry peut mettre un agent en quarantaine ou l’arrêter en quelques millisecondes si celui-ci tente de dépasser ses limites. Ce contrôle est une composante de l’architecture de référence, mais ne garantit pas une détection automatique de tout comportement malveillant dans tous les déploiements.
Ce qui distingue cette approche, c’est que le contrôle s’effectue dans un domaine séparé de celui de l’agent, ce qui empêche l’agent d’accéder directement aux mécanismes de surveillance.
L’architecture se divise en deux couches :
| Couche | Technologie | Fonction |
|---|---|---|
| Exécution | OpenShell | Alerter et appliquer des politiques aux agents |
| Matériel | BlueField-4 + Sentry | Surveiller et contrôler hors bande |
| Infrastructure | DOCA | Configurer les capacités de sécurité de la DPU |
| Calcul | NVIDIA Vera | Exécuter les charges de travail des agents |
| Modèles | Open source ou propriétaires | Fournir les capacités IA |
L’objectif est de maintenir la sécurité même lorsque le modèle qui sous-tend l’agent évolue ou change.
NVIDIA veut faire de cette plateforme une couche commune pour tous les agents
L’annonce s’accompagne d’une liste importante de partenaires. NVIDIA assure que plus de 100 organisations travaillent avec la Open Agent Safety Platform, notamment Anthropic, Cisco, CrowdStrike, Dell Technologies, HPE, Hugging Face, Microsoft, Palantir, Palo Alto Networks, Perplexity, Red Hat, Salesforce, SAP, Scale AI et ServiceNow.
La collaboration avec Anthropic est particulièrement significative, car elle relie cette architecture à Claude Managed Agents. Dans ce cas, la boucle de l’agent s’exécute sur un serveur séparé des sandboxes où les tâches sont réalisées. OpenShell et BlueField offrent un contrôle supplémentaire sur l’accès à ces environnements.
Salesforce porte OpenShell sur Slack. Cette intégration permet de consulter les activités et événements d’audit, ainsi que de gérer depuis la plateforme les demandes d’autorisations supplémentaires pour les agents.
SAP intègre OpenShell à Joule Studio Runtime, dans la plateforme SAP Business AI, tandis que Red Hat travaille avec OpenShell et DOCA au sein de leur infrastructure d’IA d’entreprise.
Le projet concerne aussi les systèmes physiques. NVIDIA cite Figure, Gecko Robotics et Skild AI parmi les sociétés robotiques utilisant OpenShell pour incorporer des contrôles de sécurité dans des systèmes physiques. Dans le secteur financier, Citibank et JPMorganChase collaborent à ces technologies, tout comme plusieurs entreprises énergétiques américaines.
Un dernier point important : NVIDIA souhaite que cette proposition ne reste pas isolée dans le domaine de la sécurité IA. La société inscrit l’Open Agent Safety Platform dans le cadre de l’Open Secure AI Alliance, lancée avec plus de 120 organisations et sous l’égide de la Linux Foundation. La mission est de partager recherche, outils et bonnes pratiques en matière de sécurité des agents.
Le défi : contrôler des agents de plus en plus autonomes et puissants
Ce que NVIDIA cherche à résoudre ne concerne pas un modèle spécifique. Un agent d’entreprise peut dès lors être connecté à des dépôts de code, systèmes internes, bases de données, outils de productivité, services externes ou APIs.
Plus un agent peut utiliser de systèmes, plus la surface à contrôler pour l’infrastructure est grande.
OpenShell établit une première barrière lors de l’exécution. Sentry ajoute une seconde couche, indépendante de l’agent. Cette séparation assure que les politiques ne dépendent pas uniquement du bon interprètement d’une instruction de sécurité par le modèle.
Cela explique aussi pourquoi NVIDIA essaie d’étendre cette approche aux éditeurs de logiciels, aux fournisseurs d’infrastructure, aux fabricants de robots ou aux institutions financières. Si les agents deviennent une couche habituelle d’interaction avec les applications et machines, il faudra des contrôles intégrés, indépendants du modèle utilisé.
La plateforme est désormais accessible dans les ressources pour développeurs NVIDIA, et OpenShell est disponible en open source sur GitHub.
Ce mouvement place NVIDIA au-delà du simple fournisseur de GPU : la société souhaite aussi définir une partie de l’infrastructure permettant aux agents d’agir, tout en établissant des limites lorsque le modèle évolue d’un simple générateur de texte à une opération sur des systèmes réels.
Questions fréquentes
Qu’est-ce que NVIDIA Open Agent Safety Platform ?
C’est une plateforme ouverte de NVIDIA pour gérer la sécurité des agents IA, depuis leur exécution jusqu’à l’infrastructure. Ses deux composants principaux sont OpenShell et Sentry.
À quoi sert OpenShell ?
OpenShell crée un environnement d’exécution segmenté avec des politiques, permettant de contrôler l’accès des agents aux ressources système. Il peut fonctionner avec des modèles ouverts ou propriétaires.
Que fournit Sentry ?
Sentry offre une supervision hors bande grâce aux DPU NVIDIA BlueField-4. Selon NVIDIA, il peut détecter qu’un agent dépasse ses limites et le mettre en quarantaine.
OpenShell dépend-il d’un GPU NVIDIA ?
Pas nécessairement. NVIDIA précise qu’OpenShell est open source et adaptable à des plateformes tierces, y compris celles basées sur Arm et Intel.