QiC Solutions a profité de sa participation à la XXe édition de la Rencontre Internationale de la Sécurité de l’Information (ENISE) pour alerter sur la nécessité pour les entreprises et les organismes publics d’adopter une approche à long terme face à la transition vers la cryptographie post-quantique. La société a souligné que ce processus ne doit pas se limiter à une simple action technologique isolée, mais s’intégrer de manière continue dans la stratégie de sécurité globale des organisations.
Lors de son intervention, José Cándido Carballido, directeur Technique (CTO) de QiC Solutions, a insisté sur le fait que l’adaptation au contexte postquantique exige la mise en place de mécanismes permanents de gestion des systèmes cryptographiques. À ce titre, il a expliqué que la principale préoccupation ne devrait pas uniquement porter sur le moment où des ordinateurs quantiques capables de compromettre les méthodes de chiffrement actuelles apparaîtront, mais aussi sur la capacité de réponse des organisations à agir efficacement lorsque cela se produit.
Ainsi, Carballido a souligné l’importance de connaître combien de temps il faudrait aux entreprises et aux institutions pour identifier les technologies cryptographiques qu’elles utilisent, analyser les systèmes qui en dépendent et réaliser leur remplacement sans compromettre le bon fonctionnement de leurs services.
Ces réflexions ont été formulées après que, lors de la journée inaugurale de l’événement, le ministre de la Transformation Numérique et de la Fonction Publique, Óscar López, a évoqué la cybersécurité quantique comme l’un des grands défis émergents en matière de protection digitale.
« Le problème ne réside pas dans le moment où l’ordinateur quantique arrive, mais dans le temps que nous mettons à changer. Et, comme nous devrons changer plusieurs fois, il nous faut une capacité permanente pour cela », a déclaré Carballido lors de son intervention.
La thèse défendue par Carballido part du principe que la migration vers la cryptographie postquantique ne sera pas le dernier changement auquel devront faire face les organisations. Algorithmes, certificats, implémentations et normes continueront d’évoluer, pouvant obliger à une nouvelle réaction. La cryptoagilité devient ainsi non plus seulement une réponse à une menace spécifique, mais la capacité d’une organisation à connaître, gouverner et modifier sa cryptographie de manière contrôlée lorsque cela s’avère nécessaire.
Les calendriers ont déjà commencé à courir
La nécessité de se préparer ne dépend pas uniquement de l’évolution future des ordinateurs quantiques. Le plan d’action coordonné de l’Union Européenne prévoit que tous les États membres débutent leur transition vers la cryptographie postquantique avant la fin 2026, avec une migration prioritaire pour les cas d’utilisation à haut risque, et que celle-ci soit achevée au plus tard d’ici 2030.
Dans les secteurs fortement réglementés, les obligations actuelles tendent également à une gestion de plus en plus proactive de la cryptographie. Dans le domaine financier, DORA et ses exigences techniques imposent aux entités d’intégrer le risque technologique dans leur gestion globale des risques, de disposer de politiques documentées relatives au chiffrement et aux contrôles cryptographiques, et de gérer les clés tout au long de leur cycle de vie, y compris d’adapter ou de remplacer les technologies cryptographiques en cas de besoin.
De plus, les normes technologiques évoluent elles aussi rapidement. En témoigne la déclaration du CTO de QiC, selon laquelle depuis le 15 mars 2026, la durée maximale de validité des certificats TLS publics a été limitée à 200 jours ; cette limite passera à 100 jours en mars 2027, puis à 47 jours en mars 2029. Ce changement impose, comme l’a souligné Carballido, « d’accroître l’automatisation des processus d’inventaire, de renouvellement et de gestion, qui auparavant pouvaient se faire avec des cycles beaucoup plus longs ».
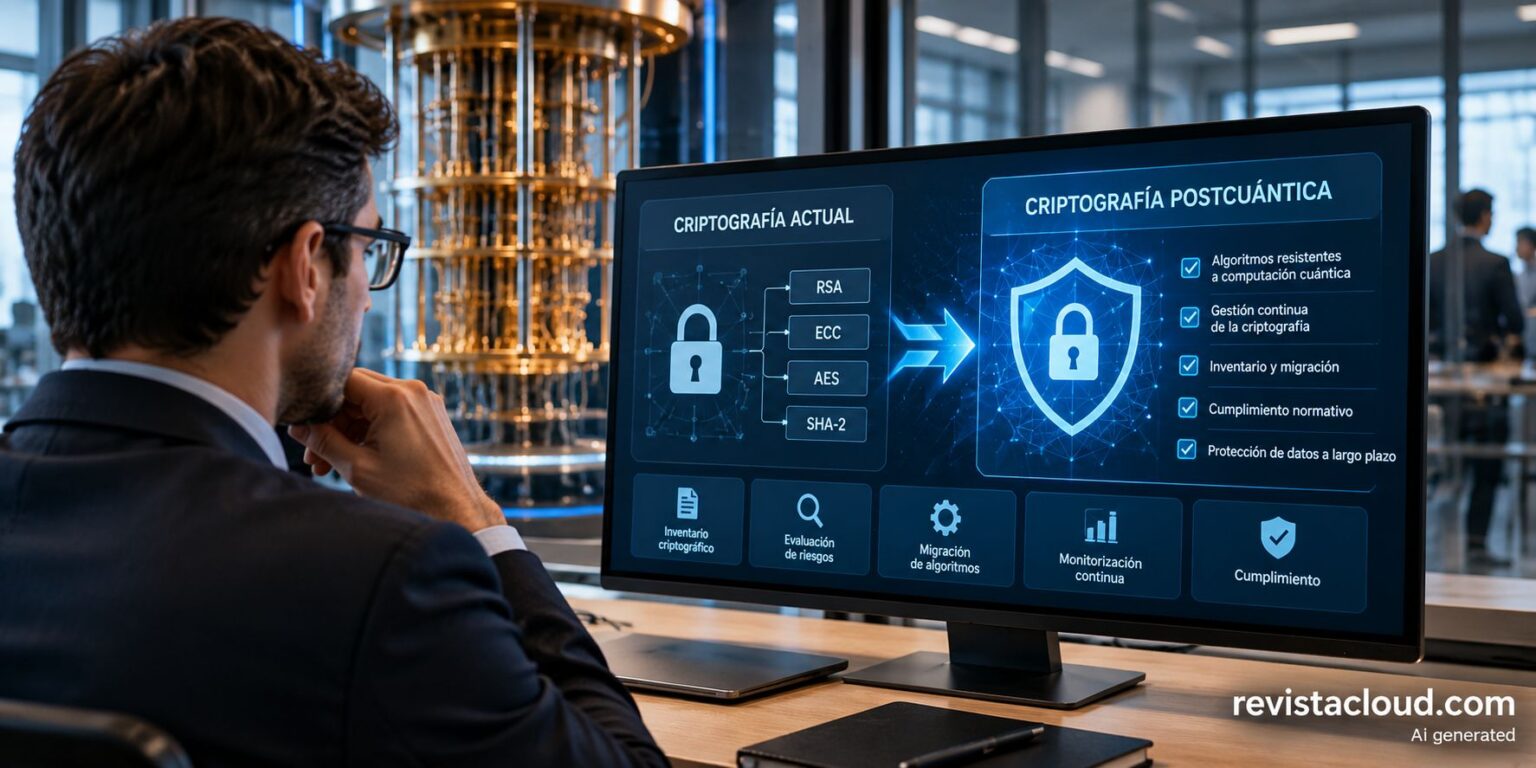
Pour QiC, ces changements annoncent une réalité plus large : la cryptographie cesse d’être un simple mécanisme de cybersécurité pouvant faire l’objet d’un renouvellement sporadique. Réglementation, normes, nouvelles vulnérabilités et évolution technologique raccourcissent les cycles de changement et obligent les organisations à connaître précisément la cryptographie qu’elles utilisent, où elle se trouve, et les conséquences potentielles de sa modification.
Souveraineté des plateformes cryptographiques
QiC Solutions propose d’aborder ce défi par la voie de la cryptoagilité : donner aux organisations une capacité permanente à connaître leur cryptographie, à la gouverner selon leurs politiques et besoins, et à la modifier lorsque nécessaire sans compromettre la continuité opérationnelle. Tout cela dans un cadre crucial pour l’avenir de la cybersécurité : la souveraineté nécessaire des plateformes cryptographiques.
L’entreprise affirme que la première étape vers la cryptoagilité ne consiste pas à substituer arbitrairement des algorithmes, mais à obtenir une visibilité totale sur les certificats, librairies, protocoles, codes, systèmes et tiers, ainsi qu’à connaître les dépendances existantes entre eux. À partir de là, les politiques cryptographiques peuvent devenir des règles vérifiables permettant d’identifier les déviations et d’anticiper l’impact de chaque modification avant de l’appliquer.
C’est précisément dans ce domaine que QiC Solutions, société 100% espagnole spécialisée en cybersécurité quantique, s’est spécialisée, en combinant expertise, méthodologie et technologies propres pour accompagner les entreprises et institutions dans leur transition vers la cryptoagilité.
« Aucune organisation ne peut changer ce qu’elle ne connaît pas. La première condition pour devenir cryptoagile est de savoir ce que nous avons, où cela se trouve, si cela respecte nos politiques, et ce qui pourrait cesser de fonctionner si nous décidons de le modifier », a précisé Carballido.
Pour cela, QiC a développé |QS>, une plateforme conçue pour automatiser une grande partie du cycle de gestion cryptographique : découvrir actifs et certificats, évaluer vulnérabilités, traduire les politiques en règles vérifiables, analyser les dépendances, prioriser les actions et soutenir les processus de remediation, tout en conservant une validation humaine pour les décisions critiques.
L’approche de la société repose sur la gestion de la posture cryptographique comme un moyen d’accroître le contrôle sur l’infrastructure existante, sans nécessiter initialement une architecture complète. L’objectif est de réduire la complexité et l’investissement pour lancer la transformation, tout en déterminant par la suite où des modifications plus importantes seraient pertinentes.