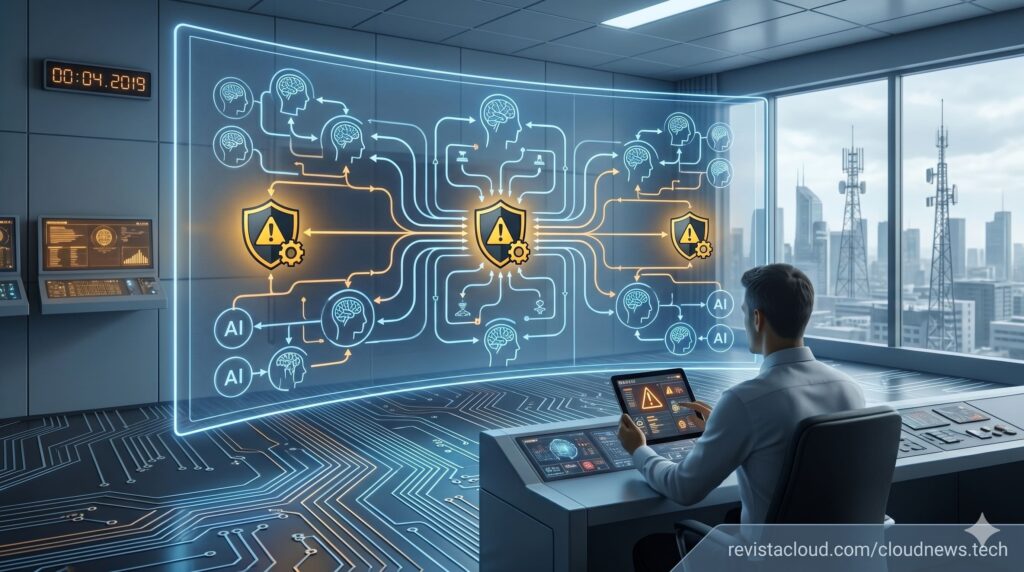
Salt Security a étendu sa plateforme de sécurité pour les systèmes d’IA avec de nouvelles capacités natives d’AI Detection and Response (AI-DR). Présentées le 22 septembre 2026, ces fonctionnalités constituent une couche de protection en temps réel pour les modèles linguistiques, capable de détecter les injections de prompts, les tentatives de jailbreak et les comportements dangereux, tout en établissant des liens entre une attaque contre le modèle et les actions subséquentes qu’elle peut déclencher sur les serveurs MCP, les outils et les API d’entreprise.
Les clés de la sécurité des agents d’IA en 30 secondes
- Salt intègre nativement AI-DR dans sa plateforme de sécurité pour agents et API.
- La protection couvre les injections de prompts directes et indirectes, les jailbreaks et les comportements à risque durant l’exécution.
- Le système établit des connexions entre l’attaque initiale sur un LLM et les actions ultérieures sur MCP, outils et API.
- Une étude citée par Salt indique que 49,8 % des organisations ont détecté ou suspecté des activités non autorisées d’un agent au cours de la dernière année.
- La nouvelle fonctionnalité est désormais intégrée dans Salt Agentic Detection and Response (AG-DR).
Cette avancée répond à une évolution de la surface d’attaque des applications dotées d’intelligence artificielle. Lorsqu’un modèle de langage se limite à générer une réponse, un problème de sécurité peut rester confiné à cette interaction. En revanche, si le modèle fait partie d’un agent connecté à des outils, des bases de données, des serveurs du protocole MCP ou des API d’entreprise, une manipulation peut engendrer des conséquences sur d’autres systèmes.
Salt aborde précisément ce scénario avec sa nouvelle architecture. La société souhaite permettre aux équipes de sécurité de suivre l’intégralité du parcours d’une attaque, depuis l’entrée malveillante dans le modèle jusqu’aux actions ultérieures sur d’autres composants.
De l’injection de prompts à l’attaque sur une API
L’injection de prompts consiste à insérer des instructions visant à modifier le comportement prévu d’un modèle. Elle peut se produire de manière directe, lorsque l’attaquant interagit avec le système, ou indirecte, lorsque des instructions malveillantes transitent via du contenu que le modèle traite.
OWASP classe l’injection de prompts comme LLM01 dans sa version 2026 des risques pour les applications basées sur des modèles de langage. L’organisation distingue également attaque directe et indirecte, documentant des scénarios où du contenu externe peut influencer le comportement d’un système connecté à des données ou outils.
Salt vise à aller au-delà de la détection au seul niveau du modèle. Sa plateforme relie les agents avec les modèles qu’ils utilisent, les serveurs MCP, les outils déployés, et les API via un Agentic Security Graph.
Ainsi, un événement détecté dans le LLM peut être mis en relation avec d’autres événements survenus par la suite. Selon Salt, cette corrélation permet d’identifier si une injection de prompt a conduit à une exploitation d’outil précis ou à une tentative d’accès à une API.
Par exemple, un agent chargé de la gestion de facturation pourrait être manipulé pour obtenir des informations sur un outil de remboursements accessible via MCP, puis utiliser directement l’API associée pour effectuer des remboursements non autorisés.
Dans ce contexte, le problème initial ne serait pas nécessairement une vulnérabilité classique de l’API, mais un parcours qui débute par une entrée malveillante dans le modèle, puis se prolonge à travers les connexions autorisées par l’agent. Reconstituer cette chaîne est essentiel pour les équipes de sécurité afin d’identifier les systèmes et permissions réellement exposés.
49,8 % des organisations concernées ont signalé des soupçons ou incidents
Salt se réfère à son étude 2H 2026 State of Agentic AI and API Security, selon laquelle 49,8 % des organisations interrogées ont confirmé ou suspecté qu’un agent IA avait effectué, au cours de la dernière année, une action non prévue, inattendue ou non autorisée.
L’étude indique également que seulement 12,5 % des entreprises peuvent suivre de manière cohérente tout le parcours d’un agent, du prompt initial jusqu’aux serveurs MCP et API concernées.
Ces chiffres, issus d’un sondage Salt, traduisent la population et la méthodologie de l’étude, et ne constituent pas une évaluation universelle des déploiements en entreprise. La différence entre ces taux souligne, selon la société, un des problèmes que sa nouvelle couche de détection cherche à résoudre : celui du suivi des parcours entre composants.
En effet, un agent peut accéder à plusieurs services et utiliser différentes outils lors d’une même opération. Sans solutions de sécurité intégrées, reconstituer la chaine d’attaque peut nécessiter la consultation de multiples systèmes.
Salt vise à centraliser cette information dans sa plateforme.
AI-DR complète la gestion de la sécurité des agents
Ces nouvelles fonctionnalités s’inscrivent dans Salt Agentic Detection and Response (AG-DR), qu’elle connecte aussi à Agentic Security Posture Management (AG-SPM), un autre composant de sa plateforme.
L’AG-SPM permet d’identifier les agents existants et d’évaluer leurs éventuelles vulnérabilités. L’AI-DR se concentre quant à lui sur la détection et l’établissement de liens entre les attaques traversant ces agents et les systèmes liés.
La combinaison vise à couvrir deux phases. D’abord, connaître quels agents existent, quels modèles ils utilisent et quelles outils ils emploient. Ensuite, détecter en temps réel tout comportement malveillant et le relier aux actions en aval.
Salt souligne également un problème fréquent dans les architectures d’entreprise : de nombreux mécanismes de protection sont déjà en place pour leurs systèmes IA, tels que des guardrails cloud, des passerelles spécifiques à l’IA, des solutions de sécurité pour endpoints ou encore des solutions SASE.
La société ne cherche pas à remplacer ces outils, mais à réunir leur configuration dans une vue unifiée et à ajouter une protection native là où des lacunes subsistent, notamment pour les agents développés en interne et déployés sur Kubernetes.
Cela permet à un environnement de maintenir ses gateways existants tout en bénéficiant de la détection de Salt sur des composants non couverts.
Le modèle peut désormais agir, modifiant le paysage de la sécurité
L’innovation technique majeure réside dans les permissions octroyées aux agents. Un modèle qui limite ses réponses à une requête dispose d’un domaine de risque différent d’un agent capable de consulter, exécuter des actions, modifier des données ou appeler des services externes.
OWASP a aussi élaboré pour 2026 un cadre spécifique concernant les risques liés aux applications agentiques, car ces systèmes peuvent planifier, agir et prendre des décisions dans des workflows complexes.
Les recherches de OWASP de 2026 évoquent des cas où des enjeux d’autonomie, d’identité, d’autorisation et d’outils liés aux agents ont eu des conséquences dépassant la simple réponse du modèle.
Dans ce contexte, détecter uniquement un prompt malveillant peut ne pas suffire pour reconstituer l’incident. Il faut aussi connaître les outils disponibles pour l’agent, son identité, les serveurs MCP consultés et les API sollicitées à la suite de l’interaction.
Salt cherche à modéliser cette traçabilité via son graphe de sécurité. Selon la société, cette vue d’ensemble permet aux équipes d’identifier l’origine d’un incident, la cible visée et les systèmes potentiellement exposés au risque.
La capacité d’AI-DR est intégrée dans Salt AG-DR, faisant partie de la plateforme Salt Agentic Security Platform. La société n’a pas fourni, dans son annonce, de mesures indépendantes d’efficacité ou de comparaisons, donc ces fonctionnalités doivent être comprises comme des annonces du fournisseur.
Ce lancement illustre une évolution du marché de la sécurité en IA : la protection ne se limite plus au contrôle des réponses d’un modèle. Avec des agents, il devient également crucial de surveiller ce que le modèle peut faire, les outils qu’il utilise et les actions qui suivent chaque interaction.
Questions fréquentes
Qu’est-ce que AI Detection and Response chez Salt Security ?
Il s’agit d’une capacité de détection et de réponse en temps réel pour les systèmes basés sur l’IA. Salt l’intègre à AG-DR afin d’identifier les attaques contre les modèles et de les relier à des actions ultérieures sur MCP, outils et API.
Quels types d’attaques la nouvelle fonctionnalité peut-elle détecter ?
Salt signale la détection d’injections de prompts directes et indirectes, de tentatives de jailbreak et de comportements dangereux durant l’exécution des modèles.
Quel lien entre AI-DR et les serveurs MCP ?
Salt utilise son Agentic Security Graph pour relier les agents à leurs modèles, serveurs MCP, outils et API. Cela permet de faire le lien entre une attaque initiée au niveau du modèle et ses effets sur ces composants.
AI-DR est-il déjà disponible ?
Oui. Salt indique que l’ensemble des capacités natives d’AI-DR sont accessibles dans Salt Agentic Detection and Response, inclus dans la plateforme Salt Agentic Security Platform.