Étiquette : pour

Sophos présente EPV pour améliorer la gestion des vulnérabilités exploitables

Sophos présente EPV pour améliorer la gestion des vulnérabilités exploitables

Sophos, entreprise spécialisée dans les solutions de cybersécurité, a annoncé le développement de Exploit Path Verification (EPV), une nouvelle fonctionnalité qui sera intégrée à Sophos Managed Risk. Cette technologie vise à aider les équipes de sécurité à identifier et prioriser les vulnérabilités présentant un risque réel pour leurs systèmes. Pour créer EPV, Sophos s’appuiera sur les modèles cybernétiques GPT d’OpenAI via la Daybreak Defense Network. L’objectif est de fournir des évaluations d’exploitabilité vérifiées, basées sur des preuves concrètes, permettant ainsi aux responsables de la sécurité de cibler en priorité les vulnérabilités nécessitant une intervention immédiate. Un des principaux défis rencontrés aujourd’hui par les équipes de sécurité est le nombre élevé de vulnérabilités à gérer. Bien que les scanners de sécurité
NVIDIA ouvre PAIR, un routeur pour répartir l'IA locale entre plusieurs appareils

NVIDIA ouvre PAIR, un routeur pour répartir l’IA locale entre plusieurs appareils

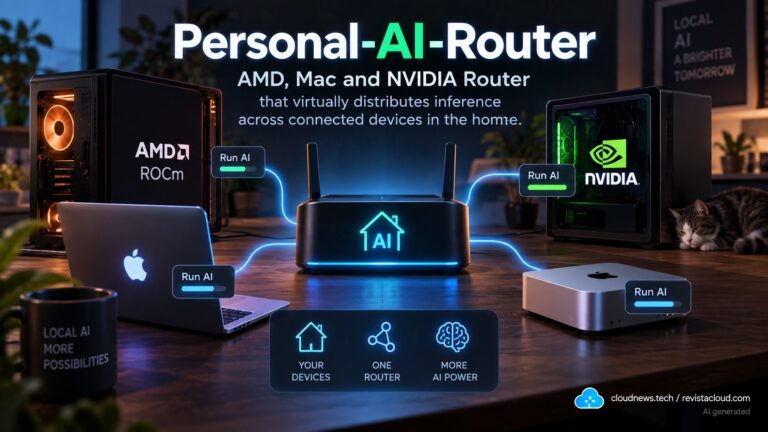
NVIDIA a publié en open source le projet Personal AI Router (PAIR), une solution qui permet de regrouper plusieurs ordinateurs d’un réseau local pour répartir entre eux des requêtes indépendantes d’inférence en intelligence artificielle. On peut la comparer à un « Kubernetes pour l’IA domestique », ce qui aide à comprendre l’idée, même si une limite importante existe : PAIR ne combine pas la mémoire des GPU, ne divise pas un modèle entre plusieurs machines et ne transforme pas plusieurs cartes graphiques en une seule GPU virtuelle. Les principaux points de NVIDIA PAIR en 30 secondes PAIR répartit les requêtes d’inférence indépendantes entre plusieurs ordinateurs connectés au même réseau local. Le projet est open source sous licence Apache 2.0, avec

Featherless AI fournit 40 000 modèles d'IA à un cluster NVIDIA DGX B300

Featherless AI fournit 40 000 modèles d’IA à un cluster NVIDIA DGX B300

Featherless AI a mis en producción en Europa un cluster dedicado de servidores NVIDIA DGX B300 para ampliar la capacidad de su plataforma de inferencia, que ofrece acceso mediante una única API a más de 40.000 modelos de inteligencia artificial de pesos abiertos. La infraestructura ha sido desplegada en un centro de datos Tier III de České Radiokomunikace (CRA), en la República Checa, con Era Compute como intermediario y coordinador del proyecto. Las claves del despliegue de Featherless AI en 30 segundos En julio, Featherless AI solicitó capacidad dedicada basada en NVIDIA DGX B300 y comenzó a utilizarla a principios de agosto. Era Compute afirma que todo el proceso duró menos de un mes. Cada DGX B300 incorpora ocho GPU

La sécurité dans les infrastructures critiques

L’IA accélère les cyberattaques : certaines intrusions exfiltrent déjà des données en 72 minutes

Les cyberattaques deviennent plus rapides, silencieux et persistants, tandis que l’intelligence artificielle réduit le temps et l’effort nécessaires pour automatiser certaines phases d’une intrusion. Selon le rapport Cyber Threat Intelligence Trends 2026 de NTT DATA, cette combinaison, conjuguée à la géopolitique et à la professionnalisation de la cybercriminalité, figurent parmi les facteurs qui transforment les risques pour les entreprises et les administrations en 2026. Les clés des cybermenaces en 2026 en 30 secondes NTT DATA met en garde contre des vulnérabilités critiques exploitées en moins de 24 heures, avec certains cas passant de l’accès initial à l’exfiltration en à peine 72 minutes. Le ransomware est apparu dans 48 % des incidents analysés, affectant 2 122 victimes recensées au premier trimestre.

NetApp optimise les environnements VMware avec de nouvelles capacités

Broadcom reprend vSphere Standard après le départ des clients de VMware

Broadcom prépare une version renouvelée de VMware vSphere Standard comme une alternative plus simple à VMware Cloud Foundation (VCF), après plus de deux ans de changements commerciaux ayant incité de nombreuses entreprises à reconsidérer leur dépendance à VMware. Cette initiative vise à répondre aux besoins des organisations qui privilégient uniquement la virtualisation, sans avoir besoin de toute la suite cloud privée de VCF, bien que des informations publiques clés concernant les prix, la disponibilité et les conditions commerciales ne soient pas encore disponibles. Les essentiels du retour de vSphere Standard en 20 secondes Broadcom reconnaît avoir trop concentré sa stratégie sur VMware Cloud Foundation. La société développe une offre vSphere Standard pour les clients recherchant uniquement la virtualisation, sans engagement

Mercure renforce le contrôle d'accès face aux cyberattaques et à l'ère quantique

Mercure renforce le contrôle d’accès face aux cyberattaques et à l’ère quantique

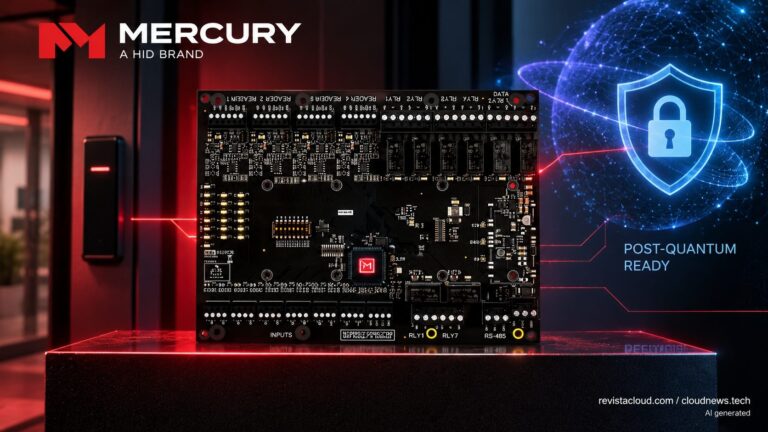
Mercury Security, filiale de HID, a présenté sa nouvelle gamme S4 de modules d’entrée et de sortie pour les systèmes de contrôle d’accès physique. Cette plateforme accroît la densité de portes pouvant être gérées depuis un même espace et intègre un démarrage sécurisé, une protection des clés par hardware, ainsi qu’une capacité à utiliser la cryptographie post-quântique. Son but : moderniser les installations existantes sans nécessiter un remplacement complet de leur infrastructure. Les points clés des nouveaux modules Mercury S4 en 30 secondes Mercury S4 modernise les systèmes de contrôle d’accès tout en maintenant la compatibilité avec les installations existantes. Le module MR54-S4 peut gérer quatre portes dans l’espace précédemment occupé par une interface pour deux portes. La plateforme intègre

Sophos présente EPV pour améliorer la gestion des vulnérabilités exploitables

Sophos présente EPV pour améliorer la gestion des vulnérabilités exploitables

Sophos, entreprise spécialisée dans les solutions de cybersécurité, a annoncé le développement de Exploit Path Verification (EPV), une nouvelle fonctionnalité qui sera intégrée à Sophos Managed Risk. Cette technologie vise à aider les équipes de sécurité à identifier et prioriser les vulnérabilités présentant un risque réel pour leurs systèmes. Pour créer EPV, Sophos s’appuiera sur les modèles cybernétiques GPT d’OpenAI via la Daybreak Defense Network. L’objectif est de fournir des évaluations d’exploitabilité vérifiées, basées sur des preuves concrètes, permettant ainsi aux responsables de la sécurité de cibler en priorité les vulnérabilités nécessitant une intervention immédiate. Un des principaux défis rencontrés aujourd’hui par les équipes de sécurité est le nombre élevé de vulnérabilités à gérer. Bien que les scanners de sécurité
NVIDIA ouvre PAIR, un routeur pour répartir l'IA locale entre plusieurs appareils

NVIDIA ouvre PAIR, un routeur pour répartir l’IA locale entre plusieurs appareils

NVIDIA a publié en open source le projet Personal AI Router (PAIR), une solution qui permet de regrouper plusieurs ordinateurs d’un réseau local pour répartir entre eux des requêtes indépendantes d’inférence en intelligence artificielle. On peut la comparer à un « Kubernetes pour l’IA domestique », ce qui aide à comprendre l’idée, même si une limite importante existe : PAIR ne combine pas la mémoire des GPU, ne divise pas un modèle entre plusieurs machines et ne transforme pas plusieurs cartes graphiques en une seule GPU virtuelle. Les principaux points de NVIDIA PAIR en 30 secondes PAIR répartit les requêtes d’inférence indépendantes entre plusieurs ordinateurs connectés au même réseau local. Le projet est open source sous licence Apache 2.0, avec

Featherless AI fournit 40 000 modèles d'IA à un cluster NVIDIA DGX B300

Featherless AI fournit 40 000 modèles d’IA à un cluster NVIDIA DGX B300

Featherless AI a mis en producción en Europa un cluster dedicado de servidores NVIDIA DGX B300 para ampliar la capacidad de su plataforma de inferencia, que ofrece acceso mediante una única API a más de 40.000 modelos de inteligencia artificial de pesos abiertos. La infraestructura ha sido desplegada en un centro de datos Tier III de České Radiokomunikace (CRA), en la República Checa, con Era Compute como intermediario y coordinador del proyecto. Las claves del despliegue de Featherless AI en 30 segundos En julio, Featherless AI solicitó capacidad dedicada basada en NVIDIA DGX B300 y comenzó a utilizarla a principios de agosto. Era Compute afirma que todo el proceso duró menos de un mes. Cada DGX B300 incorpora ocho GPU

La sécurité dans les infrastructures critiques

L’IA accélère les cyberattaques : certaines intrusions exfiltrent déjà des données en 72 minutes

Les cyberattaques deviennent plus rapides, silencieux et persistants, tandis que l’intelligence artificielle réduit le temps et l’effort nécessaires pour automatiser certaines phases d’une intrusion. Selon le rapport Cyber Threat Intelligence Trends 2026 de NTT DATA, cette combinaison, conjuguée à la géopolitique et à la professionnalisation de la cybercriminalité, figurent parmi les facteurs qui transforment les risques pour les entreprises et les administrations en 2026. Les clés des cybermenaces en 2026 en 30 secondes NTT DATA met en garde contre des vulnérabilités critiques exploitées en moins de 24 heures, avec certains cas passant de l’accès initial à l’exfiltration en à peine 72 minutes. Le ransomware est apparu dans 48 % des incidents analysés, affectant 2 122 victimes recensées au premier trimestre.

NetApp optimise les environnements VMware avec de nouvelles capacités

Broadcom reprend vSphere Standard après le départ des clients de VMware

Broadcom prépare une version renouvelée de VMware vSphere Standard comme une alternative plus simple à VMware Cloud Foundation (VCF), après plus de deux ans de changements commerciaux ayant incité de nombreuses entreprises à reconsidérer leur dépendance à VMware. Cette initiative vise à répondre aux besoins des organisations qui privilégient uniquement la virtualisation, sans avoir besoin de toute la suite cloud privée de VCF, bien que des informations publiques clés concernant les prix, la disponibilité et les conditions commerciales ne soient pas encore disponibles. Les essentiels du retour de vSphere Standard en 20 secondes Broadcom reconnaît avoir trop concentré sa stratégie sur VMware Cloud Foundation. La société développe une offre vSphere Standard pour les clients recherchant uniquement la virtualisation, sans engagement

Mercure renforce le contrôle d'accès face aux cyberattaques et à l'ère quantique

Mercure renforce le contrôle d’accès face aux cyberattaques et à l’ère quantique

Mercury Security, filiale de HID, a présenté sa nouvelle gamme S4 de modules d’entrée et de sortie pour les systèmes de contrôle d’accès physique. Cette plateforme accroît la densité de portes pouvant être gérées depuis un même espace et intègre un démarrage sécurisé, une protection des clés par hardware, ainsi qu’une capacité à utiliser la cryptographie post-quântique. Son but : moderniser les installations existantes sans nécessiter un remplacement complet de leur infrastructure. Les points clés des nouveaux modules Mercury S4 en 30 secondes Mercury S4 modernise les systèmes de contrôle d’accès tout en maintenant la compatibilité avec les installations existantes. Le module MR54-S4 peut gérer quatre portes dans l’espace précédemment occupé par une interface pour deux portes. La plateforme intègre