Étiquette : pour

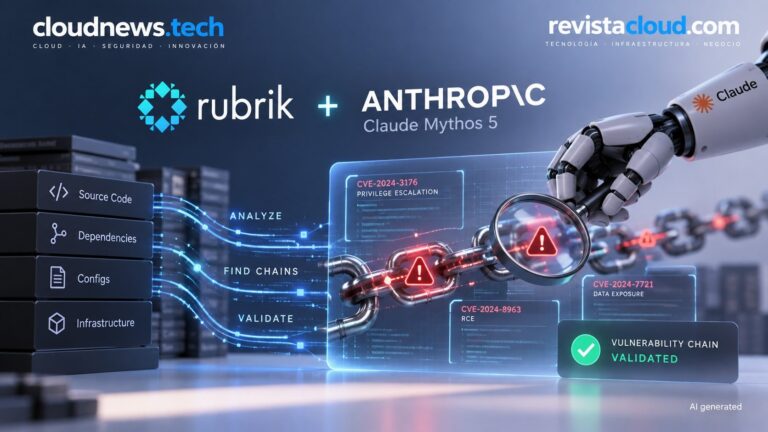
Rubrik utilise Claude Mythos 5 pour rechercher et valider des chaînes de vulnérabilités dans le code

Rubrik utilise Claude Mythos 5 pour rechercher et valider des chaînes de vulnérabilités dans le code

Rubrik a présenté Code Guardian, un service de sécurité utilisant Claude Mythos 5 d’Anthropic pour analyser le code à partir d’une copie isolée des dépôts d’une organisation. Cet outil est conçu pour effectuer des tests de type red team, repérer des chaînes de vulnérabilités pouvant être combinées lors d’attaques, évaluer leur exploitabilité et remonter les problèmes confirmés dans les workflows de développement. Les points clés de Rubrik Code Guardian en 30 secondes Rubrik utilise Claude Mythos 5 d’Anthropic integré dans un harness de sécurité développé en interne. L’analyse s’effectue sur une copie du dépôt isolée, séparée du code en production. L’outil recherche des chaînes de vulnérabilités traversant fichiers, services, mécanismes d’authentification et limites cloud. Les résultats sont validés avant d’être
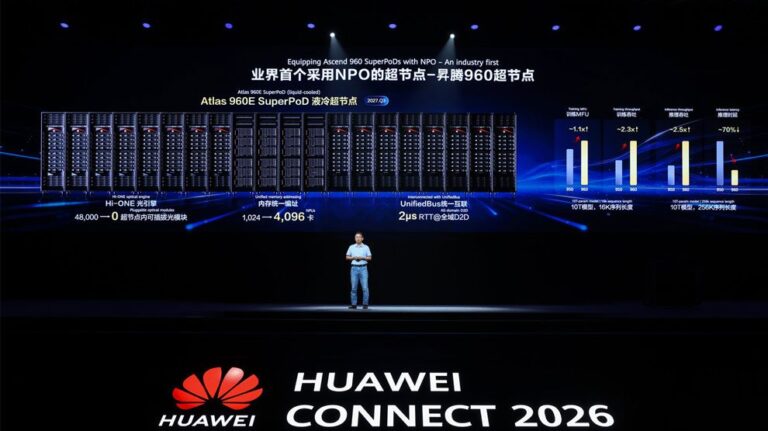
Huawei avance ses Ascend 960 et prépare des puces d'IA jusqu'en 2029

Huawei avance ses Ascend 960 et prépare des puces d’IA jusqu’en 2029

Huawei a esquissé une partie de sa feuille de route pour ses accélérateurs d’intelligence artificielle (IA) en présentant l’Atlas 960E SuperPoD, un système pouvant intégrer jusqu’à 4 096 unités de traitement neuronal (NPU), connectées via la technologie optique NPO. La société prévoit de lancer l’Ascend 960DT au premier trimestre 2027, suivi de l’Ascend 960PR au troisième trimestre, tandis que les Ascend 970 et 980 sont prévus pour 2028 et 2029, respectivement. Les points clés des nouveaux Ascend de Huawei en 20 secondes L’Ascend 960DT sera disponible au premier trimestre 2027, soit trois trimestres plus tôt que prévu par Huawei. L’Ascend 960PR est attendu pour le troisième trimestre 2027, avec une performance FP4 portée à 8 PFLOPS. Huawei prévoit l’Ascend 970

Lenovo lance des solutions « prêtes pour l'IA » qui simplifient l'informatique des PME : packs validés, consommation flexible et déploiements 30 % plus rapides

Lenovo élargit son infrastructure de virtualisation pour préparer les entreprises à l’IA

Lenovo a annoncé de nouvelles solutions d’infrastructure et de services pour moderniser les environnements d’entreprise de virtualisation et les préparer aux charges de travail en intelligence artificielle. La proposition inclut le nouveau ThinkAgile VX850 V4, des services de déploiement avec différents niveaux d’assistance et des configurations validées pour des plateformes telles que Microsoft Hyper-V, Red Hat OpenShift Virtualization, Azure Local, Nutanix et SUSE. Les clés de l’infrastructure Lenovo pour l’IA en 30 secondes Le ThinkAgile VX850 V4 cible les environnements très virtualisés avec des charges exigeantes en mémoire. Lenovo élargit ses services de déploiement avec trois niveaux : Standard Deploy, Premier Deploy et Premier Deploy Plus. Les Express Solutions proposent des configurations pré-validées pour diverses plateformes de virtualisation et de

Geotab étend ses outils d'IA pour détecter les risques et améliorer la sécurité des flottes

Geotab étend ses outils d’IA pour détecter les risques et améliorer la sécurité des flottes

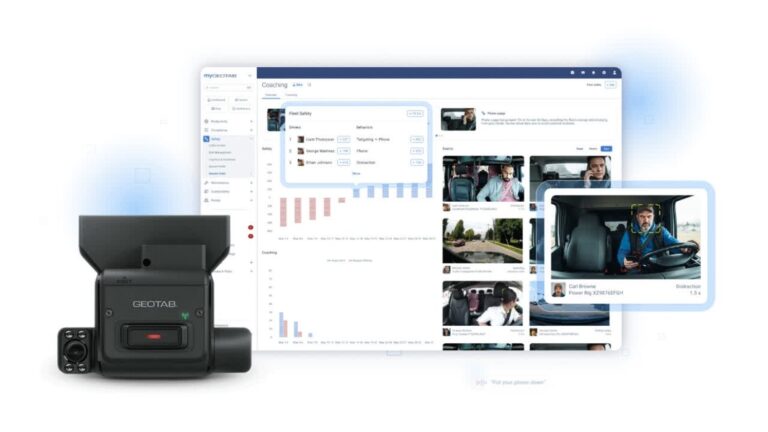
Geotab a présenté de nouvelles fonctionnalités de sécurité et de vidéo intégrant l’analyse basée sur l’intelligence artificielle à sa plateforme de gestion de flotte. Ces fonctionnalités élargissent la compatibilité des caméras, regroupent des indicateurs de sécurité dans une nouvelle page et ajoutent des outils pour l’investigation des incidents et la détection d’infractions telles que le passage au feu rouge. Les clés de l’IA de Geotab pour la sécurité des flottes en 20 secondes Geotab étend sa plateforme vidéo à des caméras Lytx Surfsight AI12, AI14 et Xirgo KP2. La nouvelle Safety Overview Page centralise des indicateurs et priorise les conducteurs et comportements à risque élevé. Geotab Investigation fournit un contexte sur le conducteur, le véhicule et le comportement lors d’événements

NIS2 oblige à regarder au-delà du pare-feu : ainsi, la sécurité réseau change

NIS2 oblige à regarder au-delà du pare-feu : ainsi, la sécurité réseau change

Une entreprise peut disposer d’un pare-feu périmétrique performant tout en restant loin de satisfaire pleinement aux exigences de cybersécurité posées par la directive NIS2. La directive européenne impose aux entités concernées de gérer les risques par le biais de mesures techniques, opérationnelles et organisationnelles comprenant la continuité des activités, le contrôle d’accès, la gestion des vulnérabilités et la sécurité des communications. La segmentation réseau s’inscrit dans ce modèle comme une mesure particulièrement efficace pour empêcher qu’une intrusion initiale ne se propage à l’ensemble de l’organisation. Les clés de NIS2 et la segmentation réseau en 30 secondes NIS2 exige des entités concernées la mise en œuvre de mesures de gestion des risques adaptées à leurs circonstances et à leur exposition. La

Les informations ont été réparties plus rapidement que les entreprises n’ont appris à les gérer

Au cours des dernières années, les organisations ont investi d’importants efforts dans la digitalisation de leurs processus, la migration de leurs applications et l’adoption de nouveaux modèles technologiques. Le cloud est devenu un élément essentiel pour gagner en flexibilité, améliorer la scalabilité et accélérer l’innovation. Cependant, au fur et à mesure que les entreprises progressent dans cette transformation, un défi moins visible mais tout aussi crucial apparaît pour les responsables technologiques : assurer la protection, la disponibilité et le contrôle des données dans des environnements de plus en plus distribués. Il y a à peine une décennie, la majorité des données d’entreprise étaient stockées dans un nombre limité de systèmes et de sites. Aujourd’hui, la réalité est très différente. Les

Rubrik utilise Claude Mythos 5 pour rechercher et valider des chaînes de vulnérabilités dans le code

Rubrik utilise Claude Mythos 5 pour rechercher et valider des chaînes de vulnérabilités dans le code

Rubrik a présenté Code Guardian, un service de sécurité utilisant Claude Mythos 5 d’Anthropic pour analyser le code à partir d’une copie isolée des dépôts d’une organisation. Cet outil est conçu pour effectuer des tests de type red team, repérer des chaînes de vulnérabilités pouvant être combinées lors d’attaques, évaluer leur exploitabilité et remonter les problèmes confirmés dans les workflows de développement. Les points clés de Rubrik Code Guardian en 30 secondes Rubrik utilise Claude Mythos 5 d’Anthropic integré dans un harness de sécurité développé en interne. L’analyse s’effectue sur une copie du dépôt isolée, séparée du code en production. L’outil recherche des chaînes de vulnérabilités traversant fichiers, services, mécanismes d’authentification et limites cloud. Les résultats sont validés avant d’être
Huawei avance ses Ascend 960 et prépare des puces d'IA jusqu'en 2029

Huawei avance ses Ascend 960 et prépare des puces d’IA jusqu’en 2029

Huawei a esquissé une partie de sa feuille de route pour ses accélérateurs d’intelligence artificielle (IA) en présentant l’Atlas 960E SuperPoD, un système pouvant intégrer jusqu’à 4 096 unités de traitement neuronal (NPU), connectées via la technologie optique NPO. La société prévoit de lancer l’Ascend 960DT au premier trimestre 2027, suivi de l’Ascend 960PR au troisième trimestre, tandis que les Ascend 970 et 980 sont prévus pour 2028 et 2029, respectivement. Les points clés des nouveaux Ascend de Huawei en 20 secondes L’Ascend 960DT sera disponible au premier trimestre 2027, soit trois trimestres plus tôt que prévu par Huawei. L’Ascend 960PR est attendu pour le troisième trimestre 2027, avec une performance FP4 portée à 8 PFLOPS. Huawei prévoit l’Ascend 970

Lenovo lance des solutions « prêtes pour l'IA » qui simplifient l'informatique des PME : packs validés, consommation flexible et déploiements 30 % plus rapides

Lenovo élargit son infrastructure de virtualisation pour préparer les entreprises à l’IA

Lenovo a annoncé de nouvelles solutions d’infrastructure et de services pour moderniser les environnements d’entreprise de virtualisation et les préparer aux charges de travail en intelligence artificielle. La proposition inclut le nouveau ThinkAgile VX850 V4, des services de déploiement avec différents niveaux d’assistance et des configurations validées pour des plateformes telles que Microsoft Hyper-V, Red Hat OpenShift Virtualization, Azure Local, Nutanix et SUSE. Les clés de l’infrastructure Lenovo pour l’IA en 30 secondes Le ThinkAgile VX850 V4 cible les environnements très virtualisés avec des charges exigeantes en mémoire. Lenovo élargit ses services de déploiement avec trois niveaux : Standard Deploy, Premier Deploy et Premier Deploy Plus. Les Express Solutions proposent des configurations pré-validées pour diverses plateformes de virtualisation et de

Geotab étend ses outils d'IA pour détecter les risques et améliorer la sécurité des flottes

Geotab étend ses outils d’IA pour détecter les risques et améliorer la sécurité des flottes

Geotab a présenté de nouvelles fonctionnalités de sécurité et de vidéo intégrant l’analyse basée sur l’intelligence artificielle à sa plateforme de gestion de flotte. Ces fonctionnalités élargissent la compatibilité des caméras, regroupent des indicateurs de sécurité dans une nouvelle page et ajoutent des outils pour l’investigation des incidents et la détection d’infractions telles que le passage au feu rouge. Les clés de l’IA de Geotab pour la sécurité des flottes en 20 secondes Geotab étend sa plateforme vidéo à des caméras Lytx Surfsight AI12, AI14 et Xirgo KP2. La nouvelle Safety Overview Page centralise des indicateurs et priorise les conducteurs et comportements à risque élevé. Geotab Investigation fournit un contexte sur le conducteur, le véhicule et le comportement lors d’événements

NIS2 oblige à regarder au-delà du pare-feu : ainsi, la sécurité réseau change

NIS2 oblige à regarder au-delà du pare-feu : ainsi, la sécurité réseau change

Une entreprise peut disposer d’un pare-feu périmétrique performant tout en restant loin de satisfaire pleinement aux exigences de cybersécurité posées par la directive NIS2. La directive européenne impose aux entités concernées de gérer les risques par le biais de mesures techniques, opérationnelles et organisationnelles comprenant la continuité des activités, le contrôle d’accès, la gestion des vulnérabilités et la sécurité des communications. La segmentation réseau s’inscrit dans ce modèle comme une mesure particulièrement efficace pour empêcher qu’une intrusion initiale ne se propage à l’ensemble de l’organisation. Les clés de NIS2 et la segmentation réseau en 30 secondes NIS2 exige des entités concernées la mise en œuvre de mesures de gestion des risques adaptées à leurs circonstances et à leur exposition. La

Les informations ont été réparties plus rapidement que les entreprises n’ont appris à les gérer

Au cours des dernières années, les organisations ont investi d’importants efforts dans la digitalisation de leurs processus, la migration de leurs applications et l’adoption de nouveaux modèles technologiques. Le cloud est devenu un élément essentiel pour gagner en flexibilité, améliorer la scalabilité et accélérer l’innovation. Cependant, au fur et à mesure que les entreprises progressent dans cette transformation, un défi moins visible mais tout aussi crucial apparaît pour les responsables technologiques : assurer la protection, la disponibilité et le contrôle des données dans des environnements de plus en plus distribués. Il y a à peine une décennie, la majorité des données d’entreprise étaient stockées dans un nombre limité de systèmes et de sites. Aujourd’hui, la réalité est très différente. Les